Universität Luxemburg · EU Digital Sovereignty · Sitzung 5
Die EU-Datenstrategie in der Produktion
Jedes neue Zugangsrecht, das die EU schafft, ist eine neue Schnittstelle, und jede neue Schnittstelle ist eine neue Angriffsfläche (Attack Surface). Dieser Gastvortrag liest den Daten-Governance-Rechtsakt (Data Governance Act) und die Datenverordnung (Data Act) als technische Spezifikationen, anhand von drei Fällen und vier Fehlermustern, für ein gemischtes Publikum aus Juristen und Ingenieuren.
- Dienstag, 20. Oktober 2026, 15:30 bis 17:00 Uhr
- Campus Kirchberg, Universität Luxemburg
- Auf Englisch (Folien auch auf Französisch und Deutsch)
- Öffentliche Folien und Sprechernotizen
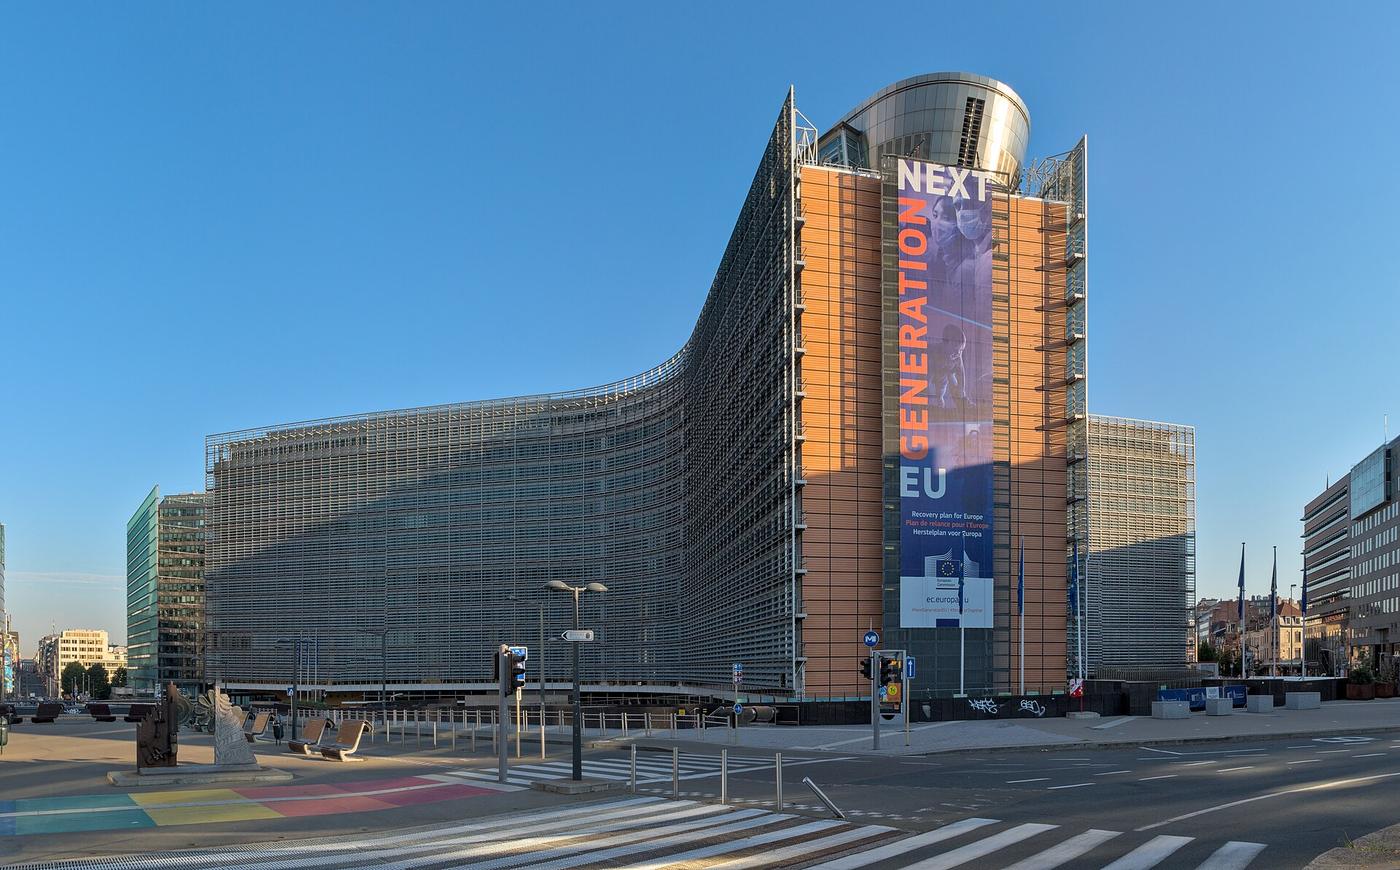
Die Folien, für alle zugänglich
Der gesamte Foliensatz ist öffentlich: Er öffnet sich im Lesemodus mit den Sprechernotizen unter jeder Folie, und jede Folie steht weiter unten zusätzlich als Text. Jede juristische Folie trägt ihre Quellenzeile; jeder Artikel wurde am 17. Oktober 2026 anhand des Amtsblatts geprüft.
PDF: über die Folien, Schaltfläche PDF, nach der Anmeldung mit Google (wie bei den anderen Kursen).
Ablauf des Vortrags
Überblick
Ein Recht ohne SDK; die These dieser Stunde; wie man die Folien liest; der Ablauf des Nachmittags.
Die zwei Rechtsakte in technischen Begriffen
Daten-Governance-Rechtsakt und Datenverordnung im Vergleich; die drei Rollen des DGA; die Datenverordnung als Backlog gelesen; der Vorschlag des digitalen Omnibus.
Drei Pflichten, in Architektur übersetzt
Der Cloud-Wechsel und die Frist vom 12. Januar 2027; der Zugriff ausländischer Behörden nach Artikel 32; der Zugang zu Produktdaten nach den Artikeln 3 bis 5.
Wo es in der Produktion bricht
Identität, Nachweis, Qualität, die Grenze zu personenbezogenen Daten; die Protokolle nach DSGVO, NIS 2, DORA und KI-Verordnung; eine Checkliste; vier Fehldeutungen.
Ihre Fragen
Ein Glossar vom Recht zur Technik, vier Fragen, über die es sich zu streiten lohnt, und wo man die Texte gründlich nachliest.
Der Foliensatz, Folie für Folie
Der vollständige Text jeder Folie und die Sprechernotizen, wie im Kurs vorgetragen. Jeder Titel öffnet die Folie im Foliensatz.
Folie 2: Ein Recht ohne SDK
Verordnung (EU) 2023/2854, Kapitel II · gilt seit dem 12. September 2025
Auf der Folie: Seit dem 12. September 2025 kann der Nutzer eines vernetzten Produkts in der EU die Daten verlangen, die dieses Produkt erzeugt.
Schnittstelle
Wer baut sie?
Die Verordnung gewährt ein Recht. Eine API liefert sie nicht mit.
Identität
Wer authentifiziert den Antragsteller?
Nachzuweisen, dass eine Person eine Maschine besitzt, ist kein gelöstes Problem.
Nachweis
Wer bewahrt den Beleg auf?
Eine Pflicht, deren Erfüllung man nicht belegen kann, gilt als verfehlt.
Ablauf
Wer widerruft den Zugang?
Jede Freigabe braucht ein Enddatum. Die meisten Entwürfe vergessen es.
Data Act, Art. 4 und 5 · Art. 50 Geltungsbeginn · eur-lex.europa.eu/eli/reg/2023/2854/ojSprechernotizen
Die Datenverordnung (Data Act) gibt den Nutzern vernetzter Produkte (ein Auto, ein Traktor, ein intelligenter Zähler, ein Industrieroboter) ein Recht auf Zugang zu den Daten, die bei der Nutzung des Produkts entstehen, und auf deren Weitergabe an einen Dritten ihrer Wahl. Sie gilt seit dem 12. September 2025 (Artikel 50).
Die vier Fragen auf der Folie sind keine Rechtsfragen. Kein Artikel sagt Ihnen, wie die anfragende Person zu authentifizieren ist, wo der Nachweis einer Offenlegung aufbewahrt wird oder wann eine Vollmacht abläuft. Sie landen bei einem Engineering-Team. Um diese Lücke zwischen einem Recht und seiner Umsetzung geht es in dieser Stunde.
Beachten Sie die Kette hinter der ersten Frage: der Hersteller, sein Zulieferer, sein Cloud-Anbieter, sein Auftragsfertiger in einem anderen Rechtsraum. Die Verantwortung ist rechtlich zugeordnet; die Arbeit ist verteilt.
Folie 3: Woher die Daten kommen
Vernetzte Produkte, verbundene Dienste und die Menschen, die sie nutzen
Auf der Folie: Ein intelligenter Zähler: Verbrauch, jede halbe Stunde.
Ein vernetztes Auto: Position, Tempo, Fehler, Warnungen.
Eine Windkraftanlage: Vibration, Ertrag, Wartung.
Datenverordnung: Art. 2(5) vernetztes Produkt · Art. 2(6) verbundener Dienst · Art. 4 Zugang des NutzersSprechernotizen
Drei gewöhnliche Maschinen. Jede erzeugt durch ihre Nutzung Daten: die Verbrauchskurve eines Zählers, Position und Fehlercodes eines Autos, Vibration und Ertrag einer Windkraftanlage. Bisher gingen diese Daten an den Hersteller oder an den Betreiber des verbundenen Dienstes, und der Nutzer sah, was die App ihm zeigen wollte.
Seit dem 12. September 2025 kann die Person, die das Produkt nutzt, diese Daten verlangen und an einen Dritten ihrer Wahl senden lassen. Behalten Sie diese drei Bilder im Kopf: Jeder Fall in diesem Vortrag endet an einer Maschine wie diesen.
Folie 4: Die These dieser Stunde
Auf der Folie: Jedes neue Zugangsrecht, das die EU schafft, ist eine neue Schnittstelle. Jede neue Schnittstelle ist eine neue Angriffsfläche.
Die Datenverordnung ist also nicht nur ein Rechtstext. Genau gelesen ist sie eine Architekturspezifikation mit angehängter Compliance-Frist.Sprechernotizen
Das ist die These, die der Rest des Vortrags zu belegen versucht. Die DSGVO hat die Lektion bereits erteilt: Das Auskunftsrecht (Artikel 15) und das Recht auf Datenübertragbarkeit (Artikel 20) haben Pipelines für Betroffenenanfragen geschaffen, und Angreifer haben gelernt, sie zu nutzen, etwa indem sie sich als betroffene Person ausgeben, um an die Daten eines anderen zu gelangen.
Die Datenverordnung schafft Zugangsrechte an maschinengenerierten Daten, in weit größerem Maßstab und mit angeschlossenen Industriesystemen. Drei Fälle zeigen im Folgenden, wo das bereits zutrifft, und vier Fehlermuster, wo es in der Produktion bricht.
Folie 5: Wie man diese Folien liest
Ein gemischtes Publikum aus Juristen und Ingenieuren: drei Schriften, drei Stimmen
Auf der Folie: Was der Text sagt
Aa
Pflichten und Rechte, nah an der Verordnung paraphrasiert. In Serifenschrift gesetzt, wie ein Gesetz.
Anbieter treffen Maßnahmen, um unrechtmäßigen Zugang zu verhindern.
Was jemand baut
Aa
Die technische Lesart: Komponenten, Kontrollen, Nachweise. In Schreibmaschinenschrift gesetzt, wie Code.
Schlüsselverwahrung, Ablehnungsworkflow, Anfrageprotokoll.
Was man zitieren kann
Aa
Artikel, Verordnungsnummern und Daten, in einem blau umrandeten Etikett, ISO-Daten zum Sortieren. Bitte selbst prüfen.
Art. 29(1) 2027-01-12
Die technische Spalte ist die Lesart eines Praktikers, keine Rechtsberatung. Weichen beide voneinander ab, gilt der Text.Sprechernotizen
Diese Sitzung verbindet zwei Disziplinen, die dieselbe Verordnung sehr unterschiedlich lesen. Um sie auf dem Bildschirm auseinanderzuhalten, folgt jede Folie derselben Konvention: Serifenschrift für das, was der Rechtstext sagt, serifenlose Schrift für die technische Konsequenz, Schreibmaschinenschrift für alles, was man nachschlagen und zitieren kann.
Die juristischen Sätze sind Paraphrasen, nah am Text gehalten. Bevor Sie einen davon in einer Arbeit zitieren, lesen Sie den Artikel im Amtsblatt: Verordnung (EU) 2022/868 für den Daten-Governance-Rechtsakt, Verordnung (EU) 2023/2854 für die Datenverordnung.
Folie 6: Ihr Gastdozent
Wer spricht, und aus welcher Perspektive
Auf der Folie: Sitraka Forler
Ein Praktiker, der Verordnungen aus dem Maschinenraum liest.
Praktiker für Daten und KI in Luxemburg: Datenplattformen, maschinelles Lernen, Systemarchitektur
Dozent am IAE Metz und an der Centrale Méditerranée (Centrale Marseille)
Kolumnist, AGEFI Luxembourg
Im eigenen Namen vorgetragen. Nichts hiervon gibt die Position eines Arbeitgebers wieder, und nichts davon ist Rechtsberatung.
Auf LinkedIn vernetzen · linkedin.com/in/sitraka-matthieu-forlerSprechernotizen
Ich baue und betreibe beruflich Datensysteme und unterrichte maschinelles Lernen und Datenanalyse für Studierende der Ingenieurwissenschaften und des Managements. Das ist der Blickwinkel dieser Stunde: nicht, was die Verordnung für ein Gericht bedeutet, sondern was sie ein Team bauen, betreiben und nachweisen lässt.
Alles in diesem Foliensatz ist meine eigene Lesart, im eigenen Namen. Für eine echte Entscheidung lesen Sie den Artikel und fragen Sie einen Rechtsbeistand.
Folie 7: Im eigenen Namen
Auf der Folie: Ich spreche ausschließlich im eigenen Namen, nicht im Namen meines Arbeitgebers.
Diese Folien sind meine Lesart als Praktiker. Sie sind keine Rechtsberatung und verpflichten keine Organisation, mit der ich arbeite.Sprechernotizen
Ein Satz vor dem Inhalt, weil in diesem Raum Juristen und Ingenieure sitzen und einige von Ihnen mich zitieren werden. Alles in dieser Stunde ist meine eigene Lesart, im eigenen Namen. Es gibt weder die Position meines Arbeitgebers noch die eines Kunden wieder und ist keine Rechtsberatung: Für eine echte Entscheidung lesen Sie den Artikel im Amtsblatt und fragen Sie einen Rechtsbeistand.
Folie 8: Anknüpfung an die Präsentation um 14:15 Uhr
Vorab: was die Gruppenpräsentation bereits behandelt hat
Auf der Folie: Frage der Gruppe 4: Inwieweit stärken der Data Governance Act und die Datenverordnung die Wettbewerbsfähigkeit, die Innovationskraft und die digitale Souveränität der EU?
Ihre Antwort: notwendig, aber nicht ausreichend.
Diese Stunde beginnt dort, wo ihre Empfehlung 5 endet: „Fragen, welches Recht auf die Daten zugreifen kann und wer sie abschalten kann.“ Das ist eine technische Frage.
Das Kirchberg-Plateau, vom Pfaffenthal aus gesehen: die europäischen Institutionen und der Campus von heute.Sprechernotizen
Gruppe 4 hat die Sitzung um 14:15 Uhr mit dieser Frage und dieser Antwort eröffnet. Zitieren, der Gruppe danken, dann übergeben: Ihre letzte Empfehlung ist der Ausgangspunkt dieser Vorlesung.
Punkte, die in der Fragerunde freundlich zu präzisieren sind. (1) „Data Act (2024)“: Es ist die Verordnung (EU) 2023/2854, 2023 erlassen, seit dem 11. Januar 2024 in Kraft, seit dem 12. September 2025 anwendbar; der Lehrplan sagt 2024, also nuancieren statt korrigieren. (2) Ihre Folie 35, „829 Mrd. € erwartet 2020“: Das ist die 2020 erstellte Prognose für 2025. (3) Ihre Folie 33, der Brüssel-Effekt: real für die DSGVO, zu früh, um zu sagen, dass DGA und Datenverordnung weltweit kopiert werden. (4) Ihre Folie 33, „der DGA nennt das offene strategische Autonomie“: nach der Nummer des Erwägungsgrunds fragen; der Begriff stammt aus der Handelspolitik der Kommission. (5) Ihre Folie 41, „15 % seit 2022 trotz der Wechselregeln“: Diese Regeln gelten erst seit September 2025, und die Entgelte fallen erst im Januar 2027 auf null; ihre eigene Folie 35 sagt, dass es zum Messen zu früh ist.
Fragen an die Gruppe, jede führt in diese Vorlesung. Welcher Indikator würde 2028 beweisen, dass die Datenverordnung funktioniert hat? Ein Anbieter erhält eine Anordnung nach dem CLOUD Act und ist an Artikel 32 gebunden: Was tut er konkret? Wo ziehen sie beim Auto die Grenze zwischen Rohdaten und abgeleiteten Daten? Ihre Empfehlung 1 lautet „ein Regelwerk bis 2028“: Sind sie gegen den Omnibus?
Brücken, als gelbe Notizzettel im Deck: ihre Folie 27 zum Anbieterwechsel (Folien 20 bis 25); ihre Folien 37 und 38 zu Artikel 32 (26 bis 28); ihre Folien 24 und 29 zu Produktdaten (29 bis 31); ihre Folie 41 zum Omnibus (17); ihre Empfehlung 5 zur Checkliste (37). Unsere Zahlen stimmen mit ihren überein: 38 Vermittler, 7 altruistische Organisationen, Termine des KI-Omnibus im Dezember 2027 und August 2028.
Zeitplan: Sie haben die Kapitel II bis IX ausführlich behandelt (ihre Folie 23). Teil 1 schrumpft auf etwa fünf Minuten; die gesparten zehn Minuten gehen an die drei Fälle.
Folie 9: Heute Nachmittag
Eine Stunde Vortrag, dann dreißig Minuten Fragen
Auf der Folie: Zeit · Teil · Dauer
15:30 · Warum ein Ingenieur zwei Verordnungen liest · 7 min
15:37 · Die zwei Rechtsakte in technischen Begriffen · 5 min
15:42 · Drei Pflichten, in Architektur übersetzt · 32 min
16:14 · Wo es in der Produktion bricht · 16 min
16:30 · Ihre Fragen, auch die, die ich nicht beantworten kann · 30 min
Unterbrechen Sie jederzeit. Eine Frage, gestellt wenn sie aufkommt, ist drei Fragen am Ende wert.Sprechernotizen
Vier Teile, dann die Fragen. Fragen sind auch während des Vortrags willkommen: Eine Frage, gestellt wenn sie aufkommt, ist drei Fragen am Ende wert.
Folie 10
Die zwei Rechtsakte in technischen Begriffen
Am Ende dieses Teils sollten Sie sagen können, was jeder Text jemanden bauen lässt.
Nur fünf Minuten: Gruppe 4 hat beide Texte um 14:15 Uhr ausführlich vorgestellt (ihre Folie 23 listet die Kapitel II bis IX). Zügig durch die nächsten Folien; Ziel ist ein Satz pro Text: was er jemanden bauen lässt. Die gesparte Zeit geht an die drei Fälle.
Folie 11: Zwei Texte, zwei verschiedene Aufgaben
Termine laut Amtsblatt · Stand: 17. Oktober 2026
Auf der Folie: Daten-Governance-Rechtsakt 2022/868 · Datenverordnung 2023/2854
In Kraft · 2022-06-23 · 2024-01-11
Gilt ab · 2023-09-24 · 2025-09-12
Ansatz · Ermöglichend: schafft Rollen und einen Vertrauensrahmen · Vorschreibend: schafft Rechte und harte Pflichten
Eigentliche Frage · Wer darf als vertrauenswürdiger Vermittler auftreten? · Wer darf Maschinendaten lesen, verschieben, übertragen?
Status · Aufhebung vorgeschlagen · Gilt Änderung vorgeschlagen
Luxemburg · Gesetz vom 19. Dezember 2025: CNPD beaufsichtigt Vermittlung und Altruismus · Entwurf 8809, anhängig: ILR federführend, CNPD für personenbezogene Daten
DGA Art. 38 · Data Act Art. 50 · Aufhebung vorgeschlagen in COM(2025) 837 · eur-lex.europa.euSprechernotizen
Entscheidend ist die Zeile zum Ansatz. Der Daten-Governance-Rechtsakt (Data Governance Act, DGA) ist ermöglichend: Er bietet einen Status (Datenvermittlungsdienst, datenaltruistische Organisation) unter Bedingungen an, und fast niemand war gezwungen, etwas zu tun. Deshalb hat er als technische Arbeit in den meisten Organisationen wenig verändert.
Die Datenverordnung ist das Gegenteil. Sie sagt Herstellern, Cloud-Anbietern und Dateninhabern, was sie nun ermöglichen müssen, ob sie wollen oder nicht. Deshalb hat sie eine eigene Budgetzeile.
In Luxemburg wird der Daten-Governance-Rechtsakt durch das Gesetz vom 19. Dezember 2025 (Gesetzentwurf 8395A) durchgeführt: Es schafft das Commissariat du Gouvernement à la souveraineté des données für die Weiterverwendung geschützter Daten öffentlicher Stellen und macht die CNPD zur Behörde für Datenvermittlungsdienste und das Register datenaltruistischer Organisationen. Das Durchführungsgesetz zur Datenverordnung ist der Gesetzentwurf Nr. 8809, eingereicht am 28. Juli 2026 und noch im Ausschuss: Er benennt das Institut Luxembourgeois de Régulation (ILR) als zuständige Behörde und Datenkoordinator, das Commissariat für Kapitel V, die CNPD für personenbezogene Daten und sieht gestaffelte Geldbußen bis zu einer Million Euro vor. Quelle: Chambre des Députés, Dossiers 8395A und 8809.
Termine: Der Daten-Governance-Rechtsakt ist am 23. Juni 2022 in Kraft getreten und gilt ab dem 24. September 2023 (Artikel 38). Die Datenverordnung ist am 11. Januar 2024 in Kraft getreten und gilt ab dem 12. September 2025 (Artikel 50).
Folie 12: Sechs Jahre, sieben Termine
Von einer Strategie der Kommission zu Terminen im Backlog
Auf der Folie: 2020-02-19
Datenstrategie
Neun Datenräume angekündigt
2023-09-24
DGA gilt
Datenvermittlung, Datenaltruismus
2025-09-12
Datenverordnung gilt
Zugang, Weitergabe, Wechsel
2026-09-12
Zugang ab Entwurf
Für danach in Verkehr gebrachte Produkte
2026-10-20
Heute
Sitzung 5, Kirchberg
2027-01-12
Ende der Wechselentgelte
Danach keine mehr
2027-12-02
KI-Verordnung, Hochrisiko
Anhang III; Anhang I ab 2028-08-02
COM(2020) 66 · DGA Art. 38 · Data Act Art. 50, 29(1) · Reg. (EU) 2026/1744Sprechernotizen
Sechs Jahre in sieben Terminen. Die europäische Datenstrategie der Kommission vom 19. Februar 2020 kündigte neun gemeinsame europäische Datenräume an. Der Daten-Governance-Rechtsakt gilt seit dem 24. September 2023 (Artikel 38), die Datenverordnung seit dem 12. September 2025 (Artikel 50), und ihre Pflicht zum Zugang ab Entwurf gilt für Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden. Wechselentgelte müssen am 12. Januar 2027 entfallen (Artikel 29 Absatz 1).
Die letzte Marke ist die KI-Verordnung in der Fassung der Verordnung (EU) 2026/1744: Hochrisiko-Pflichten für Systeme nach Anhang III ab dem 2. Dezember 2027, für Produkte nach Anhang I ab dem 2. August 2028. Jedes Foto ist auf der Folie nachgewiesen.
Folie 13: Die Zahlen zum Merken
Vier Zahlen, jede mit Quelle
Auf der Folie: 9
gemeinsame europäische Datenräume in der Strategie von 2020
COM(2020) 66
30 Tage
maximaler Übergangszeitraum eines Cloud-Wechsels
Art. 25(2)(a)
84 Tage
bis die Wechselentgelte entfallen müssen
Art. 29(1)
19
als kritisch benannte IKT-Drittdienstleister nach DORA, 18. November 2025
ESAsSprechernotizen
Vier Zahlen, alle aus amtlichen Quellen. Neun: die in der Strategie von 2020 genannten Datenräume (COM(2020) 66). Dreißig Tage: der maximale Übergangszeitraum, den ein Cloud-Vertrag vorsehen muss (Artikel 25 Absatz 2 Buchstabe a der Datenverordnung). Vierundachtzig Tage: vom 20. Oktober 2026 bis zum 12. Januar 2027, wenn die Wechselentgelte entfallen müssen (Artikel 29 Absatz 1). Neunzehn: die IKT-Drittdienstleister, die die Europäischen Aufsichtsbehörden am 18. November 2025 nach DORA als kritisch benannt haben.
Folie 14: Der Text und die Erläuterung des Textes
Nur das Amtsblatt ist verbindlich; der Rest hilft beim Lesen
Auf der Folie: EUR-Lex: Verordnung (EU) 2023/2854, ABl. L vom 22.12.2023, ihr ELI und das verbindliche PDF in 24 Sprachen.
Die Kommissionsseite zur Datenverordnung: FAQ, Helpdesk, Erläuterungen. Nützlich, aber nicht verbindlich.
Zitieren Sie die Verordnung mit ihrem ELI: eur-lex.europa.eu/eli/reg/2023/2854/oj · FAQ der Kommission, Version 1.4 vom 2026-01-22Sprechernotizen
Zwei Seiten, die Sie ständig nutzen werden, und sie haben nicht denselben Status. Links EUR-Lex: die Verordnung, wie sie im Amtsblatt der Europäischen Union veröffentlicht ist, mit ihrem European Legislation Identifier (ELI) und dem verbindlichen PDF in jeder Amtssprache. Das ist der Text, den ein Gericht liest.
Rechts die Seite der Kommission zur Datenverordnung, mit häufig gestellten Fragen (erstmals am 6. September 2024, Version 1.4 vom 22. Januar 2026), einem seit dem 16. Dezember 2025 geöffneten juristischen Helpdesk und Erläuterungen. Sie sind sehr gut, um die Absicht zu verstehen, und binden niemanden. Wenn eine technische Entscheidung auf einem Satz beruht, prüfen Sie, ob dieser Satz von der linken Seite stammt.
Die Mustervertragsklauseln und Cloud-Standardvertragsklauseln nach Artikel 41 sind noch ein Entwurf, am 19. November 2025 auf Englisch veröffentlicht.
Folie 15: Der Daten-Governance-Rechtsakt schafft drei Rollen
Verordnung (EU) 2022/868, Kapitel II bis IV · Artikel 31 zum internationalen Zugang
Auf der Folie: Weiterverwendung geschützter Daten Kap. II
Öffentliche Stellen dürfen vertrauliche, geschäftlich sensible oder personenbezogene Daten unter Bedingungen öffnen.
Sie bauen
Sichere Verarbeitungsumgebungen, Anonymisierungspipelines, einen Zugangsworkflow mit Prüfpfad.
Datenvermittlung Kap. III
Ein angemeldeter, beaufsichtigter Status für neutrale Vermittler zwischen Dateninhabern und Nutzern.
Sie bauen
Strukturelle Trennung: Der Vermittler darf die vermittelten Daten nicht nutzen. Eine Isolationsgrenze, die Sie nachweisen müssen.
Datenaltruismus Kap. IV
Ein Register für Organisationen, die für Ziele von allgemeinem Interesse, etwa Forschung, gespendete Daten sammeln.
Sie bauen
Granulare, widerrufbare Einwilligung und einen Nachweis, für welchen Zweck jeder Datensatz gespendet wurde.
DGA Art. 3 bis 9 · Art. 10 bis 15 (Bedingungen: Art. 12) · Art. 16 bis 25 · Art. 31Sprechernotizen
Jede rechtliche Rolle hat eine technische Konsequenz. Die strukturelle Trennung ist für ein Sicherheitspublikum die interessanteste: Sie ist keine Richtlinie, die man schreibt, sondern eine Isolationsgrenze, die man nachweisen muss. Artikel 12 verlangt, dass der Datenvermittlungsdienst über eine gesonderte juristische Person erbracht wird, und der Anbieter darf die Daten nicht für andere Zwecke verwenden. In der Praxis: getrennte Zugangsdaten, getrennte Speicher, getrenntes Personal und ein Prüfer, der verlangt, dass Sie zeigen, dass ein Ingenieur auf der Vermittlungsseite die vermittelten Nutzdaten nicht lesen kann. Das ist ein Bedrohungsmodell, keine Datenschutzerklärung.
Der Vermittlungsstatus wurde EU-weit kaum angenommen; das ist einer der Gründe, warum die Kommission vorgeschlagen hat, diesen Text in die Datenverordnung zu überführen (zwei Folien weiter).
Artikel 31 des Daten-Governance-Rechtsakts enthält bereits Schutzvorkehrungen gegen den unrechtmäßigen Zugriff von Drittstaatsbehörden auf nicht personenbezogene Daten. Dieselbe Logik begegnet Ihnen in Artikel 32 der Datenverordnung.
Folie 16: Die Datenverordnung, als Backlog gelesen
Verordnung (EU) 2023/2854 · vereinfacht: Artikel lesen, bevor Sie sich auf eine Zeile stützen
Auf der Folie: Wo · Was sie gewährt · Was jemand baut
Ch. II · Nutzer greifen auf die Daten ihres vernetzten Produkts zu und geben sie an Dritte weiter · Eine authentifizierte Zugangsschnittstelle, ab Entwurf eingebaut, vor dem Verkauf dokumentiert
Ch. III · Faire, angemessene und nichtdiskriminierende Bedingungen für die Bereitstellung von Daten · Messung, Preislogik, Schutz von Geschäftsgeheimnissen rund um die Nutzdaten
Ch. V · Öffentliche Stellen dürfen bei außergewöhnlicher Notwendigkeit private Daten anfordern · Ein Eskalationspfad, eine rechtliche Prüfung, eine Extraktion, die nicht alles herausgibt
Ch. VI · Kunden dürfen einen Cloud-Anbieter mit ihren Daten und Funktionen verlassen · Exportformate, funktionale Äquivalenz, ein getestetes Exit-Runbook
Art. 32 · Schutz vor unrechtmäßigem Drittstaatszugriff auf nicht personenbezogene Daten · Schlüsselverwahrung, Zuordnung der Rechtsräume, ein dokumentiertes Ablehnungsverfahren
Ch. VIII · Interoperabilität von Datenräumen; Regeln für intelligente Verträge · Veröffentlichte Schemata und eine Möglichkeit, die automatische Ausführung zu stoppenSprechernotizen
Drei Zeilen verdienen Aufmerksamkeit. Kapitel II: „ab Entwurf eingebaut, vor dem Verkauf dokumentiert“ ist die teure Formulierung. Die Pflicht greift bei der Produktdefinition, nicht bei einer Compliance-Prüfung zwei Wochen vor dem Marktstart. Nach Artikel 3 Absatz 1 gilt sie für vernetzte Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden (Artikel 50).
Kapitel VI, der Anbieterwechsel: Das ist die Zeile mit einem Datum, zwölf Wochen ab heute (Fall eins). Artikel 32: die Souveränitätszeile und die einzige, die einen Ingenieur in eine echte Normenkollision bringen kann (Fall zwei).
Die rechte Spalte ist eine technische Lesart des Textes, nicht der Text. Missbräuchliche Vertragsklauseln (Kapitel IV) fehlen in der Tabelle: wenig Engineering, große kommerzielle Wirkung. Intelligente Verträge zur Ausführung von Datenweitergabevereinbarungen müssen unter anderem eine sichere Beendigung oder Unterbrechung ermöglichen (Artikel 36).
Folie 17: Einer der beiden Texte soll aufgehoben werden
Verfahren 2025/0360(COD) · Stand: 17. Oktober 2026
Auf der Folie: Datum · Schritt · Was geschah
2025-11-19 · Vorschlag der Kommission · Der digitale Omnibus, COM(2025) 837, würde den DGA aufheben und Vermittlung und Altruismus in die Datenverordnung überführen.
2026-06-22 · Berichtsentwurf des Parlaments · Gemeinsame Ausschüsse ITRE und LIBE; Änderungsanträge im Juli eingereicht. Noch keine Abstimmung im Ausschuss.
2026-10-20 · Heute · Ein Vorschlag, kein geltendes Recht. DGA und Datenverordnung gelten wie veröffentlicht.
2026-10-21 · Mandat des Rates · Morgen auf der Tagesordnung des Coreper. Bisher kein Mandat angenommen, kein Trilog.
Fähigkeiten bauen, nicht Artikelnummern.
Vor dem Zitieren eines Stands die Verfahrensakte prüfen: oeil.secure.europarl.europa.eu · 2025/0360(COD)
Gruppe 4 · ihre Folie 41 Der Daten-Omnibus hängt im Rat fest. Gleiche Lesart hier: Der AStV tagt morgen.Sprechernotizen
Der Lehrplan nennt den Daten-Governance-Rechtsakt 2022 und die Datenverordnung 2024, und das stimmt heute. Doch der Vorschlag der Kommission für einen digitalen Omnibus vom 19. November 2025, COM(2025) 837, würde den Daten-Governance-Rechtsakt aufheben (zusammen mit der Verordnung über den freien Verkehr nicht personenbezogener Daten, deren Verbot von Datenlokalisierungsauflagen erhalten bliebe, und der Open-Data-Richtlinie) und Vermittlung und Altruismus in ein neues Kapitel der Datenverordnung überführen, mit freiwilliger Registrierung. Die Datenbereitstellung von Unternehmen an öffentliche Stellen in Kapitel V würde auf öffentliche Notstände beschränkt, und maßgeschneiderte Cloud-Dienste sowie kleinere Anbieter erhielten eine leichtere Wechselregelung für Verträge, die vor dem 12. September 2025 geschlossen wurden.
Stand am 17. Oktober 2026, laut Legislativem Observatorium und Ratsregister: Der gemeinsame Berichtsentwurf von ITRE und LIBE datiert vom 22. Juni 2026, Änderungsanträge wurden am 27. Juli eingereicht, und die Ausschüsse haben nicht abgestimmt. Im Rat wurde kein Verhandlungsmandat angenommen; die Tagesordnung des Coreper vom 21. Oktober 2026 führt das Mandat für Verhandlungen auf. Es ist ein Vorschlag, kein geltendes Recht.
Die technische Schlussfolgerung: Eine Compliance-Architektur, die einen einzigen Text fest verdrahtet, ist technische Schuld mit juristischem Namen. Was eine Neufassung übersteht, ist die Fähigkeit: Können Sie Ihre Daten identifizieren, können Sie sie verschieben, können Sie nachweisen, wer sie angefasst hat?
Folie 18: Die Verfahrensakte prüfen, nicht die Presse
Das Legislative Observatorium, Verfahren 2025/0360(COD), eingesehen am 17. Oktober 2026
Auf der Folie: Status: Warten auf Ausschussentscheidung. Unter dem Titel jeder Rechtsakt, den der Vorschlag aufheben oder ändern würde. Ein Vorschlag, viele Texte: Er würde die Verordnung 2022/868 aufheben und DSGVO, NIS 2, DORA und Datenverordnung ändern.
Ein Status auf einer Folie veraltet in einer Woche. Die Verfahrensakte ist die Quelle.Sprechernotizen
Das ist die Seite, die ich vor jeder Aktualisierung dieses Foliensatzes lese. Die Statuszeile zeigt, wo das Dossier steht: am 17. Oktober 2026 wartet es auf eine Ausschussentscheidung im Parlament. Unter dem Titel ist die Liste der betroffenen Rechtsakte selbst eine Lektion: Der Vorschlag würde den Daten-Governance-Rechtsakt, die Verordnung über den freien Verkehr nicht personenbezogener Daten und die Open-Data-Richtlinie aufheben und unter anderem die DSGVO, die NIS-2-Richtlinie, DORA und die Datenverordnung ändern.
Presseartikel sind nützlich, um zu wissen, dass sich etwas bewegt hat. Die Verfahrensakte und das Ratsregister sagen Ihnen, was sich tatsächlich bewegt hat.
Folie 19
Drei Pflichten, in Architektur übersetzt
Cloud-Wechsel. Zugriff ausländischer Behörden. Zugang zu Produktdaten.
Zweiunddreißig Minuten, zehn mehr als geplant, aus Teil 1 genommen. Drei Fälle: Cloud-Anbieterwechsel (Kapitel VI der Datenverordnung), Zugriff ausländischer Behörden (Artikel 32), Zugang zu Produktdaten (Kapitel II und III). Jeder Fall führt vom Text zum System, das er verlangt, und jeder greift einen Punkt der Gruppe 4 auf.
Folie 20: Fall 01: der Ausstieg
Fall 01 · eine Datenplattform verlässt ihren Cloud-Anbieter
Auf der Folie: Ein Rechenzentrum in Bissen, Luxemburg (LuxConnect): wo ein Workload physisch läuft.
Sprechernotizen
Erster Fall: Ein Unternehmen beschließt, seinen Cloud-Anbieter zu verlassen, oder muss es schlicht können. Die Frage ist konkret: Was können wir mitnehmen, wie lange dauert es, und was kostet es? Die Datenverordnung beantwortet einen Teil davon in Kapitel VI, mit Terminen.
Das linke Foto zeigt ein luxemburgisches Rechenzentrum in Bissen, betrieben von LuxConnect, die Art von Gebäude, in dem die regulierten Workloads des Finanzplatzes tatsächlich laufen. Das rechte zeigt das Innere eines beliebigen Rechenzentrums: Kabel, Racks und einen Abhängigkeitsgraphen, den niemand vollständig gezeichnet hat.
Folie 21: Der Wechsel des Cloud-Anbieters sollte nichts kosten
Fall 01 · Verordnung (EU) 2023/2854, Kapitel VI, Artikel 23 bis 31
Auf der Folie: 2027
01-12 noch 84 Tage
Ab diesem Datum dürfen Anbieter von Datenverarbeitungsdiensten einem wechselnden Kunden keine Wechselentgelte mehr berechnen.
Art. 29(1) · Paraphrase
Bis dahin sind die Entgelte auf die unmittelbar mit dem Wechsel verbundenen Kosten des Anbieters begrenzt.
Art. 29 Abs. 2 und 3
Racks und Kabel: Die leichte Hälfte eines Ausstiegs ist das Verschieben der Bytes, die schwere alles, was um sie herum verdrahtet ist.
Gruppe 4 · ihre Folie 27 0 € Wechselentgelte ab dem 12. Januar 2027. Hier: wie Export und Egress aussehen müssen.Sprechernotizen
Artikel 29 schafft die Wechselentgelte schrittweise ab. Vom 11. Januar 2024 bis zum 12. Januar 2027 darf ein Anbieter ermäßigte Wechselentgelte erheben, die die ihm unmittelbar im Zusammenhang mit dem Wechselprozess entstandenen Kosten nicht übersteigen dürfen. Ab dem 12. Januar 2027 darf er keine mehr erheben. Das ist weder eine Konsultation noch eine Leitlinie: Es ist eine datierte Bestimmung in einer Verordnung, die bereits gilt.
Zwei Nuancen. Die Verordnung unterscheidet Wechselentgelte vom gewöhnlichen Preis des Dienstes, der bestehen bleibt. Und der Omnibus-Vorschlag würde bestimmte maßgeschneiderte Dienste aus Verträgen, die vor dem 12. September 2025 geschlossen wurden, von einigen Wechselpflichten ausnehmen.
Eine Frage für den Hinterkopf: Wer in diesem Raum hat schon einen produktiven Workload zwischen zwei Cloud-Anbietern umgezogen, und wie lange hat es gedauert?
Folie 22: Die Wechseluhr
Was jedes Datum von einem Plattformteam verlangt
Auf der Folie: 2024-01-11
2025-09-12
2026-10-20
2027-01-12
Inkrafttreten
Geltungsbeginn
Heute
Keine Entgelte mehr
Entgelte höchstens in Höhe
direkt verbundener Kosten.
Verträge regeln den Wechsel,
die geschuldete Hilfe,
die Übergangsfrist.
Noch vierundachtzig Tage.
Der Lock-in, der zehn Jahre
Abkürzungen bezahlte,
funktioniert nicht mehr.
Übergang
30 Tage
maximale Übergangsfrist im Vertrag Art. 25(2)(a)
Kündigung
2 Monate
maximale Kündigungsfrist für den Kunden Art. 25(2)(d)
Parallelbetrieb
Selbstkosten
Datenausgangsentgelte dürfen nur entstandene Kosten weitergeben Art. 34
Zugleich Finanzunternehmen brauchen schon Ausstiegsstrategien nach DORA Art. 28(8). Gleiche Technik, zwei Rechtsgrundlagen.Sprechernotizen
Der Zeitstrahl liest sich von links nach rechts. Die dritte Markierung ist heute: vierundachtzig Tage zwischen diesem Vortrag und dem 12. Januar 2027. Seit dem 12. September 2025 muss der Vertrag den Wechselprozess, die geschuldete Unterstützung und eine maximale Übergangsfrist von 30 Kalendertagen beschreiben, mit einer Kündigungsfrist von höchstens zwei Monaten für den Kunden (Artikel 25).
In Luxemburg zählt die letzte Zeile am meisten. Banken, Fondsverwalter und andere Finanzunternehmen unterliegen zudem DORA (Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor), die Ausstiegsstrategien für IKT-Dienstleistungen verlangt, die kritische oder wichtige Funktionen unterstützen (Artikel 28 Absatz 8). In der Praxis begegnet Ihnen ein Projekt mit zwei Aufsichtsbehörden dahinter.
Eine strittige Frage, über die es sich zu streiten lohnt: Wem nützt der kostenlose Wechsel am meisten? Den Kunden, natürlich. Aber auch den größten Anbietern, die es sich leisten können, die Kosten für die Abwerbung fremder Kunden zu tragen. Regulierung verschiebt Macht nicht immer dorthin, wo sie es beabsichtigt hat.
Folie 23: Was die Anbieter schon anbieten
Seiten der Anbieter selbst, geprüft am 18. Oktober 2026
Auf der Folie: Anbieter · Beim Wechsel · Bedingungen
AWS · Kostenlose Datenübertragung ins Internet, als Gutschrift; für EU-Kunden ein Zusatz zur Datenverordnung · Support-Anfrage; Zusatz: 2 Monate Frist, 30 Tage Übergang
Google Cloud · Kostenlose Netzwerkübertragung beim Wechsel; kostenlose Multicloud-Übertragung für Kunden in EU und UK · Kündigen und binnen 180 Tagen migrieren; Data Transfer Essentials, Sept. 2025
Microsoft Azure · Kostenloser Datenausgang ins Internet beim Wechsel; Übertragung zum Selbstkostenpreis bei Parallelbetrieb im EWR · Support-Anfrage, 60 Tage; einige Netzwerkdienste ausgenommen
Kostenlos, auf Anfrage, unter Bedingungen: Lesen Sie die Bedingungen, nicht die Ankündigung.
aws.amazon.com, aktualisiert 2026-10-08 · cloud.google.com · learn.microsoft.comSprechernotizen
Die drei größten Anbieter haben nicht auf den 12. Januar 2027 gewartet. AWS verzichtet für Kunden, die wechseln, auf Entgelte für die Datenübertragung ins Internet, als Gutschrift nach einer Support-Anfrage; der Blogbeitrag, aktualisiert am 8. Oktober 2026, folgt nach eigener Aussage der Richtung der Datenverordnung, und EU-Kunden werden auf einen Zusatz zur Datenverordnung mit zwei Monaten Frist und 30 Tagen Übergangszeitraum verwiesen. Google Cloud bietet seit Januar 2024 wechselnden Kunden kostenlose Netzwerkübertragung, mit einem Wechsel binnen 180 Tagen, und seit September 2025 eine kostenlose Multicloud-Übertragung für Kunden in der EU und im Vereinigten Königreich, als Antwort auf die Datenverordnung. Microsoft bietet Kunden, die Azure verlassen, kostenlosen Datenausgang ins Internet, per Support-Anfrage binnen 60 Tagen, mit Ausnahmen für einige Netzwerkdienste, und Übertragung zum Selbstkostenpreis für Multicloud-Parallelbetrieb im EWR.
Keine dieser Seiten kündigt etwas Besonderes für den 12. Januar 2027 an: Dieses Datum stammt aus Artikel 29 Absatz 1 der Verordnung. Technischer Punkt: Jeder Verzicht läuft über ein Ticket und eine Frist, also gehört der kaufmännische Teil in das Wechsel-Runbook, nicht nur der technische.
Folie 24: Was „reversibel“ kostet
Ein kostenloser Ausstieg ist noch kein möglicher Ausstieg
Auf der Folie: Die Daten sind die leichte Hälfte
Offene, dokumentierte, maschinenlesbare Exporte. Kein proprietärer Dump, den nur der Anbieter wiederherstellen kann.
Die Funktionen sind die schwere Hälfte
Verwaltete Warteschlangen, Identitätsdienste und Serverless-Laufzeiten haben anderswo selten ein Gegenstück.
Das Runbook muss getestet sein
Ein nie ausgeführter Exit-Plan ist ein Dokument, keine Fähigkeit. Üben Sie ihn jährlich an einem Workload.
Observability ist der blinde Fleck
Dashboards, Alarmregeln, Traces und Aufbewahrung leben in den Werkzeugen des Anbieters. Sie kommen blind an.
Endete der Vertrag in neunzig Tagen: Was könnten wir nicht wieder aufbauen?
Data Act Art. 30 funktionale Äquivalenz (Infrastrukturdienste) und offene SchnittstellenSprechernotizen
Die Datenverordnung verlangt von Infrastrukturanbietern (IaaS) funktionale Äquivalenz nach dem Wechsel (Artikel 30 Absatz 1) und von den Anbietern exportierbare Daten in einem strukturierten, gängigen und maschinenlesbaren Format. Die Daten sind die leichte Hälfte. Funktionen sind schwieriger: Eine proprietäre Warteschlange, ein Identitätsdienst oder eine Serverless-Laufzeit hat kein direktes Gegenstück.
Was die meisten Migrationen vergessen, ist die Telemetrie. Einen Workload kann man an einem Wochenende umziehen. Die Alarmregeln, Dashboards, das Trace-Sampling und die Aufbewahrungsrichtlinien neu aufzubauen, die Ihnen sagen, dass der Workload gesund ist, dauert Monate, und bis dahin betreiben Sie ein kritisches System ohne Instrumente.
Eine Exit-Fähigkeit ist auch eine Sicherheitskontrolle: Sie begrenzt den Schadensradius eines Lieferantenausfalls oder eines Schocks durch eine fremde Rechtsordnung.
Folie 25: Terraform: der Ausstieg, als Code geschrieben
Fall 01 · Infrastruktur als Code, gelesen von einem Einkäufer und von einem Ingenieur
Auf der Folie: Business das Werkzeug hat seinen eigenen Lock-in
Lizenz: Business Source License seit dem 10. August 2023 (ab v1.6); v1.5.7 und älter bleiben MPL 2.0
Eigentümer: IBM seit dem 27. Februar 2025, für 6,4 Mrd. $
Fork: OpenTofu, MPL 2.0, Linux Foundation, CNCF-Sandbox seit April 2025
Preis: HCP Terraform rechnet pro verwalteter Ressource ab; Gratisstufe seit dem 31. März 2026 auf 500 begrenzt
Technik was sich wirklich bewegt
Ressourcen sind anbieterspezifisch: aws_db_instance ist nicht azurerm_postgresql_flexible_server
Workflow, Module und Variablen ziehen um; Ressourcenblöcke werden neu geschrieben
Die State-Datei ist Ihr Bestandsverzeichnis und enthält Geheimnisse: verschlüsseln
Üben: einmal im Jahr einen Workload gegen einen zweiten Anbieter planen
Code macht den Ausstieg lesbar, nicht portabel.
Datenverordnung Art. 25(2)(e) exportierbare Daten und digitale Vermögenswerte · hashicorp.com/license-faq · IBM, 2025-02-27 · cncf.io/projects/opentofuSprechernotizen
Warum Terraform hier: Es ist die verbreitetste Art, wie Plattformteams ihre Infrastruktur beschreiben, also lebt dort ein Ausstiegsplan tatsächlich. Zuerst die Business-Seite. HashiCorp hat Terraform am 10. August 2023 von der Mozilla Public License auf die Business Source License umgestellt; Versionen bis 1.5.7 bleiben unter MPL 2.0. Die Einschränkung zielt auf Wettbewerber, die Terraform hosten oder einbetten, nicht auf normale Nutzer, aber die Rechtsabteilungen müssen sie nun prüfen. IBM hat die Übernahme von HashiCorp am 27. Februar 2025 abgeschlossen, für rund 6,4 Milliarden Dollar. Der Community-Fork OpenTofu behielt die MPL 2.0, liegt bei der Linux Foundation und wurde am 23. April 2025 als Sandbox-Projekt in die CNCF aufgenommen. HCP Terraform, der verwaltete Dienst, rechnet pro verwalteter Ressource ab; der alte Gratistarif endete am 31. März 2026, die Gratisstufe ist auf 500 verwaltete Ressourcen begrenzt.
Die technische Seite. Terraform-Code ist zwischen Clouds nicht portabel: Jeder Anbieter hat eigene Ressourcentypen, eine PostgreSQL-Datenbank auf AWS und eine auf Azure sind also zwei verschiedene Blöcke mit verschiedenen Argumenten. Was umzieht, ist die Methode: der Ablauf aus plan und apply, die Modulstruktur, die Variablen, das Review. Die State-Datei ist für die Datenverordnung das nützlichste Artefakt: Sie listet jede betriebene Ressource, ein Ausgangspunkt für die erschöpfende Spezifikation der exportierbaren Daten und digitalen Vermögenswerte, die ein Wechselvertrag enthalten muss (Artikel 25(2)(e)). Sie speichert außerdem Geheimnisse im Klartext, wenn man sie nicht verschlüsselt; OpenTofu hat mit Version 1.7 eine native State-Verschlüsselung eingeführt.
Die Frage an den Saal: Wenn Ihr Ausstiegswerkzeug Lizenz oder Eigentümer wechselt, was ist der Ausstieg aus dem Ausstiegswerkzeug? Versionen festschreiben, den State im eigenen Speicher halten, prüfen, dass die Module sowohl mit Terraform als auch mit OpenTofu laufen.
Folie 26: Fall 02: die Anordnung aus dem Ausland
Fall 02 · eine ausländische Behörde ordnet Zugriff auf in der Union gespeicherte Daten an
Auf der Folie: Ein Gericht in einem Drittstaat weist einen Anbieter an, in der EU gespeicherte nicht personenbezogene Daten herauszugeben.
Ob der Anbieter Folge leisten kann, hängt weniger davon ab, wo die Daten liegen, als davon, wer die Schlüssel hält.
Ein Hardware-Sicherheitsmodul (nCipher nShield F3): Die Schlüssel liegen hier, nicht in der Anwendung.
Gruppe 4 · ihre Folien 37–38 Sie zeigten den CLOUD Act und den Fall des IStGH. Hier: was Artikel 32 protokollieren lässt.Sprechernotizen
Zweiter Fall: Eine Anordnung eines Gerichts oder einer Behörde eines Drittstaats erreicht einen Cloud-Anbieter und verlangt nicht personenbezogene Daten, die in der Union gespeichert sind. Artikel 32 der Datenverordnung sagt dem Anbieter, was er tun muss, um unrechtmäßigen Zugriff zu verhindern, und wann eine solche Anordnung anerkannt werden kann.
Das Foto zeigt ein Hardware-Sicherheitsmodul, eine Karte, die kryptografische Schlüssel erzeugt und verwahrt, sodass die Anwendung sie nie sieht. Behalten Sie es für zwei Folien im Kopf: Die Verwahrung der Schlüssel ist die Kontrolle, die die Antwort ändert.
Folie 27: Wenn eine ausländische Behörde EU-Daten verlangt
Fall 02 · Verordnung (EU) 2023/2854, Artikel 32 · internationaler Zugang und Übermittlung
Auf der Folie: Der Text Art. 32
Anbieter treffen technische, organisatorische und rechtliche Maßnahmen gegen Übermittlung von und staatlichen Zugriff auf nicht personenbezogene EU-Daten, wo dies EU- oder nationalem Recht widerspräche.
Eine ausländische Anordnung ist nur kraft internationaler Übereinkunft vollstreckbar oder nach einem begründeten, verhältnismäßigen, überprüfbaren Verfahren.
Das System 4 Kontrollen
Schlüsselverwahrung außerhalb der Reichweite des Anbieters
Eine Übersicht aller Stellen und Personen, die verpflichtet werden können
Ein dokumentiertes Ablehnungs- und Eskalationsverfahren
Ein Protokoll jeder eingegangenen Anfrage und der Antwort
Wo sind Ihre Schlüssel, und wer kann zur Herausgabe gezwungen werden?Sprechernotizen
Artikel 32 Absatz 1 verpflichtet Anbieter von Datenverarbeitungsdiensten, angemessene technische, organisatorische und rechtliche Maßnahmen, einschließlich Verträgen, zu treffen, um den internationalen Zugriff und den Zugriff staatlicher Stellen aus Drittstaaten auf in der Union gespeicherte nicht personenbezogene Daten sowie deren Übermittlung zu verhindern, wenn dies im Widerspruch zum Unionsrecht oder zum nationalen Recht stünde.
Artikel 32 Absätze 2 und 3: Eine Entscheidung eines Gerichts oder einer Behörde eines Drittstaats, die eine solche Übermittlung oder einen solchen Zugriff verlangt, wird nur anerkannt oder ist nur vollstreckbar, wenn sie auf einer internationalen Übereinkunft beruht, etwa einem Rechtshilfeabkommen. Fehlt eine solche, darf der Anbieter nur Folge leisten, wenn das Rechtssystem des Drittstaats verlangt, dass die Entscheidung begründet und verhältnismäßig ist, die Anordnung konkret ist und der begründete Einwand des Anbieters von einem zuständigen Gericht dort überprüft werden kann.
Artikel 28 fügt eine Transparenzpflicht hinzu: Anbieter müssen auf ihrer Website angeben, welchem Rechtsraum ihre Infrastruktur unterliegt, und ihre Maßnahmen gegen unrechtmäßigen staatlichen Zugriff allgemein beschreiben. Dort beginnen die Fragen nach den Schlüsseln.
Die technische Lesart steht rechts. Verschlüsselung allein klärt die Frage nicht: Hält der Anbieter den Schlüssel, kann er angewiesen werden, ihn zu benutzen. Deshalb betrachtet die nächste Folie die Kontrolle, nicht den Ort.
Folie 28: Souveränität ist eine Kontrollkette, keine Landkarte
Fünf Stellen, an denen eine ausländische Anordnung ansetzen kann
Auf der Folie: Ebene · Was entscheidet
L1 · Die Muttergesellschaft · Eigentum reicht über Grenzen. Eine EU-Tochter kann dennoch einer Konzernentscheidung unterliegen.
L2 · Die Betreibergesellschaft · Welche juristische Person den Vertrag unterzeichnet, und nach welchem Recht sie verpflichtet werden kann.
L3 · Das privilegierte Personal · Administratoren haben Pässe und Arbeitgeber. Zwang erreicht Menschen, nicht Rechenzentren.
L4 · Die Infrastruktur · Wo die Bytes liegen. Die Ebene, über die alle reden, und die schwächste Garantie der fünf.
L5 · Die Schlüssel · Kann der Anbieter entschlüsseln, kann er dazu angewiesen werden. Verwahrung, nicht Ort, ist die Kontrolle.
Eine Lesehilfe, keine Rechtsberatung. Eine echte Bewertung braucht den Vertrag, die Konzernstruktur und Rechtsbeistand in beiden Rechtsordnungen.Sprechernotizen
Lesen Sie die fünf Ebenen von oben nach unten. Datenresidenz (L4) ist das, worüber das meiste Marketing spricht, und sie ist die schwächste der fünf Garantien: Ein verpflichteter Administrator (L3) oder eine Muttergesellschaft (L1) erreicht Daten, wo immer sie physisch liegen.
Die einzige Ebene, die die Antwort für sich allein ändert, ist L5. Hält der Kunde die Schlüssel, in einem Hardware-Sicherheitsmodul, das der Anbieter nicht bedienen kann, liefert eine Anordnung an den Anbieter nur Chiffretext.
Am 3. Juni 2026 hat die Kommission einen Rechtsakt zur Entwicklung von Cloud und KI (Cloud and AI Development Act) vorgeschlagen, COM(2026) 502, dessen Artikel 16 einen Unionsrahmen für Cloud-Souveränität mit Vertrauensniveaus einrichtet. Eine nützliche Übung: Fragen Sie für jede dieser fünf Ebenen, ob ein solches Label sie tatsächlich überprüfen könnte.
Folie 29: Fall 03: die Daten des Traktors
Fall 03 · eine Landwirtin verlangt die Daten ihres Traktors
Auf der Folie: Die Landwirtin will die Daten ihrer Maschine an einen unabhängigen Agronomen senden lassen.
Der Hersteller muss das ermöglichen, und zwar sicher, für einen Empfänger, den er nicht ausgewählt hat.
Ein Traktor bei der Arbeit: Motorstunden, Positionen, Erträge, alles von der Maschine protokolliert.Sprechernotizen
Dritter Fall, der, für den die Datenverordnung geschrieben wurde. Eine Landwirtin nutzt einen vernetzten Traktor; die Maschine zeichnet Motorstunden, Positionen, Kraftstoff und Erträge auf und sendet sie an die Plattform des Herstellers. Sie will diese Daten mit einem unabhängigen Agronomen teilen oder mit einer Werkstatt, die nicht der Händler ist.
Die Artikel 4 und 5 geben ihr dieses Recht; Artikel 3 Absatz 1 verlangt, dass Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden, dafür konzipiert sind. Die nächsten beiden Folien übersetzen das Recht in Komponenten und die Komponenten in Angriffe, die Sie bereits kennen.
Folie 30: Die EU hat eine Funktion vorgeschrieben
Fall 03 · Verordnung (EU) 2023/2854, Kapitel II und III · Zugang zu Produktdaten
Auf der Folie: Der Text Art. 3 bis 5
Vernetzte Produkte müssen so konzipiert sein, dass die von ihnen erzeugten Daten für den Nutzer einfach, sicher und, soweit relevant und technisch durchführbar, direkt zugänglich sind.
Auf Verlangen stellt der Dateninhaber sie dem Nutzer oder einem vom Nutzer benannten Dritten bereit.
Das System 4 Komponenten
Ein authentifizierter Lesepfad in bisher interne Telemetrie
Ein Delegationsablauf zu Empfängern, die Sie nicht ausgewählt haben
Filterung auf Feldebene für Geschäftsgeheimnisse
Ratenbegrenzung an einem öffentlichen, vorgeschriebenen Endpunkt
Zugang ab Konzeption gilt für Produkte, die nach dem 2026-09-12 in Verkehr gebracht werden Art. 3(1) Art. 50.
Gruppe 4 · ihre Folien 24 und 29 Abgeleitete Daten sind ausgenommen. Ihre Grenze wird zu einem Datenschema, das man schreiben muss.Sprechernotizen
Artikel 3 Absatz 1 verlangt, dass vernetzte Produkte und verbundene Dienste so konzipiert und hergestellt werden, dass Produktdaten und Daten verbundener Dienste standardmäßig einfach, sicher, unentgeltlich, in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format und, soweit relevant und technisch durchführbar, direkt für den Nutzer zugänglich sind. Das gilt für Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden. Die Artikel 4 und 5 fügen das Recht hinzu, die Daten vom Dateninhaber zu erhalten und an einen Dritten weitergeben zu lassen.
Sicherheitstechnisch hat die EU eine Funktion vorgeschrieben, und vorgeschriebene Funktionen werden nach Fristen ausgeliefert. Millionen Industriegeräte erhalten einen dokumentierten Weg, von jemand anderem als ihrem Hersteller abgefragt zu werden. Die nächste Folie ordnet jeder Komponente einen Angriff zu, den Sie bereits kennen.
Folie 31: Das neue Recht und der alte Angriff
Keiner dieser Angriffe ist neu. Die Angriffsfläche schon.
Auf der Folie: Der Text schafft · Das System erhält · Der bekannte Fehler
Ein Nutzerrecht auf Produktdaten · Einen authentifizierten Lesepfad in interne Telemetrie · Fehlerhafte Autorisierung auf Objektebene: Datensatz 1042 anfragen, 1041 erhalten
Weitergabe an einen Dritten · Einen Delegationsablauf mit Tokens und ungeprüftem Empfänger · Consent-Phishing: die OAuth-Freigabe an eine feindliche App
Nachweis, dass der Nutzer der Nutzer ist · Eine Bindung zwischen Person und weiterverkauftem, geteiltem Gerät · Social Engineering der Anfrage, wie unter der DSGVO erlebt
Schutz von Geschäftsgeheimnissen · Filterung zwischen Geschuldetem und Vertraulichem · Überoffenlegung: ein nie Feld für Feld geprüfter Export
Verfügbarkeit des Zugangs · Ein öffentlicher Endpunkt auf einer Industrieflotte · Denial of Service auf einem System ohne ReservenSprechernotizen
Diese Tabelle ist die These des Vortrags in konkreter Form: Jedes Zugangsrecht ist eine Schnittstelle, jede Schnittstelle eine Angriffsfläche. Jede Zeile verbindet etwas, das die Verordnung schafft, mit der Komponente, die es umsetzt, und einer bekannten Angriffsklasse (die OWASP API Security Top 10 für die erste, OAuth-Consent-Phishing für die zweite).
Die Zuordnung ist illustrativ. Ein echtes Bedrohungsmodell wird für einen konkreten Entwurf erstellt, nicht anhand dieser Tabelle. Geschäftsgeheimnisse haben im Text ein eigenes Verfahren (Artikel 4 Absätze 6 bis 8): zuerst vereinbarte Schutzmaßnahmen, eine begründete Verweigerung nur unter außergewöhnlichen Umständen.
Folie 32
Wo es in der Produktion bricht
Nicht das Recht. Die Umsetzung.
Sechzehn Minuten zur Umsetzung: vier in der Praxis beobachtete Fehlermuster, die benachbarten Regelwerke, die dieselben Nachweise verlangen, und eine Checkliste, die ein Plattformteam in diesem Quartal abarbeiten kann.
Folie 33: Vier Dinge, die scheitern, bevor Juristen kommen
Beobachtete Muster aus der Praxis, als technische Einschätzung
Auf der Folie: 01 · Identität
Das Recht gehört dem Nutzer. Systeme kennen Konten, Seriennummern und Verträge, nicht Menschen über Weiterverkauf und Leasing hinweg.
02 · Nachweis
Was haben Sie offengelegt, wem, wann, auf welcher Grundlage? Dreißig Tage Aufbewahrung der Logs beantworten das nicht.
03 · Qualität
Interne Telemetrie toleriert Lücken und driftende Uhren. Sobald sie das Haus verlässt, wird eine Lücke zum Streitfall.
04 · Die Grenze
Diese Texte regeln vor allem nicht personenbezogene Daten, die DSGVO personenbezogene. Maschinen-ID plus Zeitstempel identifiziert oft eine Person.Sprechernotizen
Der vierte Fehler ist der intellektuell ernsthafte, und er führt zum ganzen Kurs zurück. Ein Vibrationsmesswert eines Industriemotors ist ein nicht personenbezogenes Datum. Derselbe Messwert, mit Maschinenkennung und Zeitstempel, in einer Werkstatt, in der ein namentlich bekannter Techniker diese Maschine bedient, verrät, wann diese Person kam, ging und Pause machte. Niemand hat ihn als personenbezogenes Datum entworfen; er wurde dazu, weil er verknüpft wurde.
Es gibt keine saubere technische Grenze, und die Datenverordnung sagt das selbst: Sie lässt die DSGVO unberührt, die im Konfliktfall Vorrang hat (Artikel 1 Absatz 5). Die technische Antwort ist nicht, einen Datenstrom einmal zu klassifizieren, sondern pro Feld zu klassifizieren, die Entscheidung festzuhalten und sie bei jeder Schemaänderung neu zu prüfen.
Der zweite Fehler, der Nachweis, führt zur These der nächsten Folie.
Folie 34: Wenn Maschinendaten personenbezogen werden
Der vierte Fehler, an einer echten Fertigungslinie
Auf der Folie: Roboter an einer Montagelinie (Ford, Köln). Jeder protokolliert seine Zyklen, Stopps und Fehler. Ein Vibrationsmesswert ist ein nicht personenbezogenes Datum.
Derselbe Wert, mit Maschinen-ID und Zeitstempel, an einer Linie mit einem namentlich bekannten Techniker, verrät, wann diese Person kam, pausierte und ging.
Pro Feld klassifizieren, die Entscheidung festhalten, bei Schemaänderung neu prüfen.
Data Act Art. 1(2) personenbezogene und nicht personenbezogene Daten · Art. 1(5) die DSGVO hat VorrangSprechernotizen
Der vierte Fehler verdient eine eigene Folie, weil er zum ganzen Kurs zurückführt. Niemand hat das Protokoll des Roboters als personenbezogene Daten entworfen. Es wurde dazu, weil es mit einem Dienstplan verknüpft wurde.
Die Datenverordnung erfasst personenbezogene und nicht personenbezogene Daten (Artikel 1 Absatz 2) und lässt die DSGVO unberührt, die im Konfliktfall Vorrang hat (Artikel 1 Absatz 5). Es gibt keine saubere technische Grenze, also lautet die technische Antwort: eine Entscheidung pro Feld, schriftlich festgehalten und bei jeder Schemaänderung überprüft.
Folie 35: Die benachbarten Regelwerke stellen dieselbe Frage
In derselben Woche verlangen drei Regelwerke von derselben Plattform Nachweise
Auf der Folie: Text · Was er von der Plattform verlangt · Fundstelle
DSGVO 2016/679 · Verzeichnis von Verarbeitungstätigkeiten; Meldung einer Verletzung an die Behörde möglichst binnen 72 Stunden · Art. 30 Art. 33
NIS 2 2022/2555 · Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht binnen eines Monats · Art. 23(4)
DORA 2022/2554 · Informationsregister zu IKT-Drittdienstleistern; Ausstiegsstrategien · Art. 28(3) Art. 28(8)
KI-Verordnung 2024/1689 · Hochrisiko-Systeme protokollieren Ereignisse automatisch über ihre gesamte Lebensdauer · Art. 12
Unterschiedliche Auslöser, unterschiedliche Behörden, ein gemeinsamer Bedarf: ein Prüfpfad, den jemand entworfen hat, bevor die Frage gestellt wurde.Sprechernotizen
Die Datenverordnung steht auf einer Plattform nicht allein. In derselben Organisation verlangt die DSGVO ein Verzeichnis von Verarbeitungstätigkeiten (Artikel 30) und die Meldung einer Verletzung an die Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden (Artikel 33). Die NIS-2-Richtlinie verlangt von wesentlichen und wichtigen Einrichtungen eine Frühwarnung binnen 24 Stunden, nachdem sie von einem erheblichen Sicherheitsvorfall Kenntnis erlangt haben, eine Meldung des Sicherheitsvorfalls binnen 72 Stunden und einen Abschlussbericht binnen eines Monats (Artikel 23 Absatz 4).
Bei der KI-Verordnung (AI Act) ist zu beachten, dass sich der Zeitplan verschoben hat: Die Verordnung (EU) 2026/1744, der digitale Omnibus zur KI, veröffentlicht am 24. Juli 2026, wendet die Hochrisiko-Pflichten auf Systeme nach Anhang III ab dem 2. Dezember 2027 und auf Produkte nach Anhang I ab dem 2. August 2028 an. Die Protokollierung (Artikel 12) und die Aufbewahrung der Protokolle für mindestens sechs Monate (Artikel 19 und Artikel 26 Absatz 6) bleiben in der Sache unverändert.
DORA verlangt von Finanzunternehmen ein Informationsregister zu allen vertraglichen Vereinbarungen mit IKT-Drittdienstleistern (Artikel 28 Absatz 3) und Ausstiegsstrategien (Artikel 28 Absatz 8). Die KI-Verordnung verlangt, dass Hochrisiko-KI-Systeme technisch die automatische Aufzeichnung von Ereignissen über ihre gesamte Lebensdauer ermöglichen (Artikel 12).
Jedes Regelwerk hat seinen eigenen Auslöser und seine eigene Behörde; ich vermische sie nicht. Der Punkt ist architektonisch: Am Ende fragen alle dieselben Protokolle ab.
Folie 36: Die Schlussfolgerung des Architekten
Auf der Folie: Unter diesem Regime ist Compliance eine Frage der Telemetrie.
Eine Aufsichtsbehörde fragt nicht, ob Sie die Vorschriften einhalten wollten. Sie verlangt, dass Sie zeigen, was geschehen ist. Zu zeigen, was geschehen ist, heißt Observability, und Observability wurde für Ingenieure entworfen, nicht als Beweismittel.Sprechernotizen
Jede Pflicht in diesem Vortrag endet am selben Ort. Haben Sie die Daten offengelegt, fristgerecht, an die richtige Person, in einem nutzbaren Format? Haben Sie die ausländische Anfrage abgelehnt, und auf welcher Grundlage? Haben Sie den Kunden gehen lassen, und was haben Sie übergeben? Keine dieser Fragen lässt sich mit einem Richtliniendokument beantworten. Sie werden mit Logs, Traces und Aufzeichnungen beantwortet, die jemand Jahre vor der Frage aufzubewahren beschlossen hat.
Die Compliance-Architektur des nächsten Jahrzehnts ist also keine neue Abteilung. Sie ist eine Aufbewahrungsrichtlinie, ein Identitätsmodell und ein Prüfpfad, am ersten Tag entworfen von Menschen mit Ihrer Ausbildung.
Folie 37: Eine Checkliste für die Produktion
Was ein Plattformteam in diesem Quartal prüfen kann, wie auch immer der endgültige Text lautet
Auf der Folie: Inventar Welche Produkt- und Dienstdaten existieren, Feld für Feld, personenbezogen oder nicht
Zugangspfad Authentifiziert, ratenbegrenzt, vor dem Verkauf dokumentiert
Delegation Eng gefasste, befristete, widerrufbare Freigaben an Dritte
Ausstieg Offene Exportformate, ein geprobtes Runbook, Telemetrie inklusive
Schlüssel Wer sie hält, wer gezwungen werden kann, wo Anfragen protokolliert werden
Nachweis Aufbewahrung lang genug, um der langsamsten Aufsichtsbehörde zu antworten
Gruppe 4 · Empfehlung 5 „Fragen, welches Recht auf die Daten zugreifen kann und wer sie abschalten kann.“ Das ist die Zeile Schlüssel.Sprechernotizen
Sechs Prüfungen, die ein Plattformteam in diesem Quartal durchführen kann. Keine hängt vom Ausgang der Omnibus-Verhandlungen ab: Wie auch immer die endgültige Nummerierung lautet, ein Zugangsrecht braucht ein Inventar, einen Zugangspfad, ein Delegationsmodell, einen Ausstieg, eine Schlüsselrichtlinie und Nachweise.
Für jede Zeile lautet die ehrliche Frage nicht „Haben wir eine Richtlinie?“, sondern „Könnten wir morgen an einer echten Anfrage zeigen, dass es funktioniert?“
Folie 38: Vier verbreitete Fehldeutungen
Die Texte sagen es klar; die Flurversion nicht
Auf der Folie: Auf dem Flur gehört · Was der Text sagt
„Die Datenverordnung betrifft personenbezogene Daten.“ · Sie erfasst personenbezogene und nicht personenbezogene Daten und lässt die DSGVO für personenbezogene Daten unberührt. Art. 1(2), 1(5)
„Kostenloser Wechsel erst ab 2027, jetzt nichts zu tun.“ · Vertragsbedingungen und Wechselprozess gelten seit dem 12. September 2025; nur die Entgelte laufen bis 2027. Art. 25, 29
„Datenresidenz löst das Problem des Auslandszugriffs.“ · Der Text spricht von Maßnahmen gegen den Zugriff, nicht vom Speicherort. Art. 32(1)
„Der Omnibus hat das schon geändert.“ · Ein Vorschlag ist kein geltendes Recht. 2025/0360(COD)Sprechernotizen
Vier Sätze, die ich in Besprechungen höre, jeweils vom Text selbst korrigiert. Die Datenverordnung gilt für personenbezogene und nicht personenbezogene Daten (Artikel 1 Absatz 2) und lässt die DSGVO unberührt (Artikel 1 Absatz 5). Die Wechselpflichten des Kapitels VI gelten seit dem 12. September 2025; Artikel 29 schafft lediglich die Entgelte bis zum 12. Januar 2027 schrittweise ab. Artikel 32 spricht von Maßnahmen zur Verhinderung des Zugriffs, nicht davon, wo Daten gespeichert sind. Und der digitale Omnibus bleibt ein Vorschlag, bis er angenommen und im Amtsblatt veröffentlicht ist.
Folie 39: Drei Dinge zum Mitnehmen
Wenn Sie sich eine Zeile merken: Souveränität heißt, wer ein System betreiben, prüfen und wechseln kann
Auf der Folie: Die Pflicht als Spezifikation lesen. Für jeden Artikel: Wer baut es, wer betreibt es, wer weist nach, dass es lief?
Fähigkeiten bauen, nicht Artikelnummern. Daten identifizieren, verschieben, nachweisen, wer sie angefasst hat. Das übersteht jede Neufassung.
Bedrohungsmodelle für die Rechte, nicht nur für das System. Ein vorgeschriebener Zugangspfad ist Angriffsfläche ab dem Tag, an dem er existiert.Sprechernotizen
Digitale Souveränität entscheidet sich nicht daran, wo ein System gehostet wird. Sie entscheidet sich daran, wer es um drei Uhr morgens betreiben, prüfen und wechseln kann.
Folie 40
Ihre Fragen
Auch die, die noch niemand beantworten kann.
Dreißig Minuten. Die nächsten vier Folien stützen die Diskussion: ein Glossar für gemischte Teams, vier offene Fragen, wer in Luxemburg was beaufsichtigt, und wo man die Texte gründlich nachliest.
Folie 41: Vom Recht zur Technik: ein kurzes Glossar
Dieselbe Idee, zwei Vokabulare: ein Sprachführer für gemischte Teams
Auf der Folie: Der Text sagt · Ein Ingenieur hört · Wo
Dateninhaber · Wer die Daten kontrolliert und die Anfrage bedienen muss · Data Act Art. 2(13)
Zugänglich konzipiert · Eine Anforderung bei der Produktdefinition, kein spätes Feature · Data Act Art. 3(1)
Funktionale Äquivalenz · Gleiches Ergebnis auf der Zielplattform, nach der Migration · Data Act Art. 30(1)
Strukturelle Trennung · Eine Isolationsgrenze, die man einem Prüfer nachweisen kann · DGA Art. 12
Angemessene Maßnahmen · Kontrollen, plus der Nachweis, dass sie liefen · Data Act Art. 32(1)Sprechernotizen
Gemischte Teams verlieren Wochen durch Vokabular. Dieses Glossar stellt einige Rechtsbegriffe aus den beiden Texten dem gegenüber, was ein Ingenieur bauen oder prüfen würde. Die Begriffsbestimmungen stehen jeweils in Artikel 2 der Verordnung; die rechte Spalte zeigt, wo der Begriff seine Wirkung entfaltet.
Folie 42: Vier Fragen, über die es sich zu streiten lohnt
Wählen Sie eine, oder ignorieren Sie alle vier und stellen Sie Ihre eigene
Auf der Folie: 01 Wenn der kostenlose Wechsel vor allem Anbietern nützt, die Migrationskosten tragen können: Hat die EU den Wettbewerb gestärkt oder die Konzentration?
02 Kann eine Schutzvorkehrung gegen den Zugriff ausländischer Behörden bestehen, wenn Zwang Menschen erreicht, nicht Maschinen?
03 Schafft die Öffnung industrieller Daten für Nutzer mehr Sicherheitsrisiko als wirtschaftlichen Wert? Wie würden Sie beide Seiten messen?
04 Wird ein Regelwerk neu gefasst, bevor es vollständig umgesetzt ist: Ist das regulatorische Agilität oder regulatorisches Versagen?Sprechernotizen
Vier offene Fragen für die Diskussion. Keine hat eine abschließende Antwort; die zweite und die dritte eignen sich gut für eine Gruppenarbeit, weil sie sowohl ein juristisches als auch ein technisches Argument brauchen.
Folie 43: In Luxemburg: wer was beaufsichtigt
Verabschiedete Gesetze und anhängige Entwürfe, Stand: 17. Oktober 2026
Auf der Folie: Text · Luxemburg · Behörde
DSGVO · Gesetz vom 1. August 2018 · CNPD
DGA · Gesetz vom 19. Dezember 2025 · CNPD für Vermittlung und Altruismus
Daten­verordnung · Entwurf 8809, im Ausschuss · ILR; CNPD für personenbezogene Daten
NIS 2 · Gesetz vom 5. Mai 2026 · ILR; CSSF für Banken
KI-Verordnung · Entwurf 8476, im Ausschuss · standardmäßig CNPD
Gesetzentwurf 8809 bei der Chambre des Députés: eingereicht am 28. Juli 2026, noch im Ausschuss.Sprechernotizen
Luxemburg in einer Tabelle. Die CNPD beaufsichtigt personenbezogene Daten nach dem Gesetz vom 1. August 2018 und, seit dem Gesetz vom 19. Dezember 2025 zur Durchführung des Daten-Governance-Rechtsakts, die Datenvermittlungsdienste und das Register datenaltruistischer Organisationen; dasselbe Gesetz schafft das Commissariat du Gouvernement à la souveraineté des données für die Weiterverwendung geschützter Daten öffentlicher Stellen.
Das Durchführungsgesetz zur Datenverordnung ist noch ein Entwurf, Nr. 8809, eingereicht am 28. Juli 2026: Es würde das Institut Luxembourgeois de Régulation zur zuständigen Behörde und zum Datenkoordinator machen, mit der CNPD für personenbezogene Daten und gestaffelten Geldbußen bis zu einer Million Euro. Die NIS-2-Richtlinie ist durch das Gesetz vom 5. Mai 2026 umgesetzt, mit dem ILR als Hauptbehörde und der CSSF für Banken und Finanzmarktinfrastrukturen. Der Entwurf zur KI-Verordnung, Nr. 8476, würde die CNPD zur standardmäßigen Marktüberwachungsbehörde machen. Quellen: Chambre des Députés und Legilux.
Zwei Daten zur Einordnung. Am 16. Dezember 2024 richtete die Kommission an Luxemburg und neun weitere Mitgliedstaaten eine mit Gründen versehene Stellungnahme, weil der Daten-Governance-Rechtsakt noch nicht angewandt wurde (INFR(2024)2063); das Gesetz vom 19. Dezember 2025 folgte. Der Gesetzentwurf 8809 wurde am 8. Oktober 2026 an die Commission des Médias et des Communications überwiesen; ein Gutachten des Staatsrats lag am 18. Oktober noch nicht vor.
Folie 44: Wo man das gründlich nachliest
Erst die Primärtexte, dann die Kommentare
Auf der Folie: Quelle · Fundstelle
Daten-Governance-Rechtsakt · Regulation (EU) 2022/868, ABl. L 152 vom 3.6.2022
Datenverordnung · Regulation (EU) 2023/2854, ABl. L vom 22.12.2023
Digitaler Omnibus · COM(2025) 837, Verfahren 2025/0360(COD)
Benachbarte Regelwerke · GDPR 2016/679 DORA 2022/2554 NIS2 2022/2555 AI Act 2024/1689
Cloud · Entwurf der Mustervertragsbedingungen und Cloud-Klauseln, 19.11.2025 · Cloud and AI Development Act, COM(2026) 502
Luxemburg · Gesetz vom 19.12.2025 (DGA) · Entwurf 8809 (Datenverordnung) · Gesetz vom 5.5.2026 (NIS 2) · chd.lu, legilux.public.lu
Das Amtsblatt, gebunden: der einzige verbindliche Text, heute online.
Im eigenen Namen vorgetragen. Nichts hiervon gibt die Position eines Arbeitgebers wieder, und nichts davon ist Rechtsberatung. Folien, Notizen und Zusammenfassung: sitraka.lu/de/teaching/eu-data-strategy/Sprechernotizen
Beginnen Sie mit den Primärtexten auf EUR-Lex. Der Omnibus-Vorschlag ist in Bewegung: Prüfen Sie die Verfahrensakte im Legislativen Observatorium des Europäischen Parlaments, bevor Sie sich auf einen hier genannten Stand verlassen; er gibt den 17. Oktober 2026 wieder.
Folie 45: Weiterlesen
Wo es weitergeht, und die Kursseite
Auf der Folie: Beispiel-Deck · Bußgelder gegen US-, EU- und chinesische Unternehmen
Die Zusammenfassung · die Datenverordnung für Ingenieure, mit Quellen
ZeRegLens · quelloffener Reader für EU-Rechtstexte
Das Fallbuch der KI-Agenten · KI-Agenten aus Primärquellen erklärt
Sitraka Labs · kostenlose Werkzeuge, Daten bleiben bei Ihnen
Tech-Termine in Luxemburg · jede Woche aktualisiert
Finanz-Termine in Luxemburg · Konferenzen, Treffen, Aufsicht
Diese Woche und der Newsletter · die Termine der Woche per E-Mail
Auf LinkedIn vernetzen · Sitraka Forler, Fragen und Austausch
Scannen für die Kursseite: Folien in drei Sprachen, Zusammenfassung, Quellen.
sitraka.lu/de/teaching/eu-data-strategy/
Am Tag dieses Vortrags, dem 20. Oktober 2026, veranstaltete die Luxembourg AI Factory (Luxinnovation) außerdem ein „AI Act Lab“, einen Praxisworkshop, der Unternehmen hilft, sich in der EU-KI-Verordnung (AI Act) und der damit verbundenen Regulierung zurechtzufinden.Sprechernotizen
Wenn diese Stunde nützlich war: Hier geht es weiter. Die Zusammenfassung enthält das Argument mit allen Quellen; ZeRegLens ist eine quelloffene Browsererweiterung, die ich geschrieben habe, um EU-Rechtstexte Artikel für Artikel zu lesen; das Fallbuch erklärt KI-Agenten aus Primärquellen. Die Agenda listet jede Woche Tech- und Finanztermine in Luxemburg, und der wöchentliche Newsletter schickt sie per E-Mail. Am Tag dieses Vortrags veranstaltete die Luxembourg AI Factory außerdem ein AI Act Lab, einen Praxisworkshop zur EU-KI-Verordnung.
Der QR-Code öffnet die Kursseite mit den Folien auf Englisch, Französisch und Deutsch und den Notizen.
Folie 46: Vielen Dank.
Auf der Folie: Vielen Dank an Roger Tafotie für die Einladung und an diesen Kurs für eine Stunde Aufmerksamkeit.
Sitraka FORLER · Dozent, IAE Metz und Centrale Méditerranée · Kolumnist, AGEFI Luxembourg
Auf LinkedIn vernetzen: linkedin.com/in/sitraka-matthieu-forler
Lehrmaterial, keine Rechtsberatung.Sprechernotizen
Nachweise: Jedes Foto und jeder Screenshot trägt seinen Nachweis auf der Folie (Lizenzen von Wikimedia Commons, amtliche Seiten mit Quellenangabe weiterverwendet). Logo: Universität Luxemburg, gemeinfreies Textlogo (Wikimedia Commons), nur zur Kennzeichnung der gastgebenden Einrichtung; dieser Gastvortrag ist keine offizielle Veröffentlichung der Universität. Icons: Font Awesome Free (CC BY 4.0).
Weiterlesen
- Die Zusammenfassung dieses Vortrags
die Datenverordnung für Ingenieure, mit Quellen
- ZeRegLens
quelloffener Reader für EU-Rechtstexte
- Das Fallbuch der KI-Agenten
KI-Agenten aus Primärquellen erklärt
- Sitraka Labs
kostenlose Planungswerkzeuge, Ihre Daten bleiben auf Ihrem Gerät
- Tech-Termine in Luxemburg
der Kalender, jede Woche aktualisiert
- Finanz-Termine in Luxemburg
Konferenzen, Meetups, Aufsichtsbehörden
- Diese Woche und der Newsletter
die Termine der Woche per E-Mail
- Auf LinkedIn vernetzen
Sitraka Forler, Fragen und Austausch
Am Tag dieses Vortrags, dem 20. Oktober 2026, veranstaltete die Luxembourg AI Factory (Luxinnovation) außerdem ein „AI Act Lab“, einen Praxisworkshop, der Unternehmen hilft, sich in der EU-KI-Verordnung (AI Act) und der damit verbundenen Regulierung zurechtzufinden.
Verwandte Seiten
- Die Notizen zu generativer KI, Governance und der KI-Verordnung
Öffentliche Notizen einer Sitzung des Kurses Data Analytics: DSGVO und KI-Verordnung aus Sicht einer Führungskraft.
- ZeRegLens, ein quelloffener Reader für EU-Rechtstexte
Eine Browsererweiterung, um Texte aus EUR-Lex Artikel für Artikel zu lesen.
- Das Fallbuch der KI-Agenten
KI-Agenten anhand von Primärquellen erklärt, darunter die KI-Verordnung aus Luxemburger Sicht.
- DORA für US-Unternehmen in Luxemburg
Das Regelwerk des Finanzsektors hinter der Zeile zur Ausstiegsstrategie in diesem Vortrag.
Der Gastdozent
Sitraka Forler ist Praktiker für Daten und KI in Luxemburg. Er unterrichtet Machine Learning an der Centrale Méditerranée (Centrale Marseille) und Datenkurse am IAE de Metz und schreibt eine monatliche Kolumne für AGEFI Luxembourg. Den Vortrag hält er im eigenen Namen. Er dankt Roger Tafotie für die Einladung.
Lehrmaterial, keine Rechtsberatung. Nichts hiervon gibt die Position eines Arbeitgebers wieder. Die Gesetzgebungsvorschläge sind auf dem Stand vom 17. Oktober 2026.