Université du Luxembourg · EU Digital Sovereignty · séance 5
La stratégie européenne des données, en production
Chaque nouveau droit d'accès que crée l'UE est une nouvelle interface, et chaque nouvelle interface une nouvelle surface d'attaque (attack surface). Cette conférence lit le Data Governance Act et le Data Act comme des spécifications d'ingénierie, à travers trois cas et quatre défaillances, pour une salle qui mêle juristes et ingénieurs.
- Mardi 20 octobre 2026, de 15:30 à 17:00
- Campus Kirchberg, Université du Luxembourg
- En anglais (slides aussi en français et en allemand)
- Slides et notes publiques
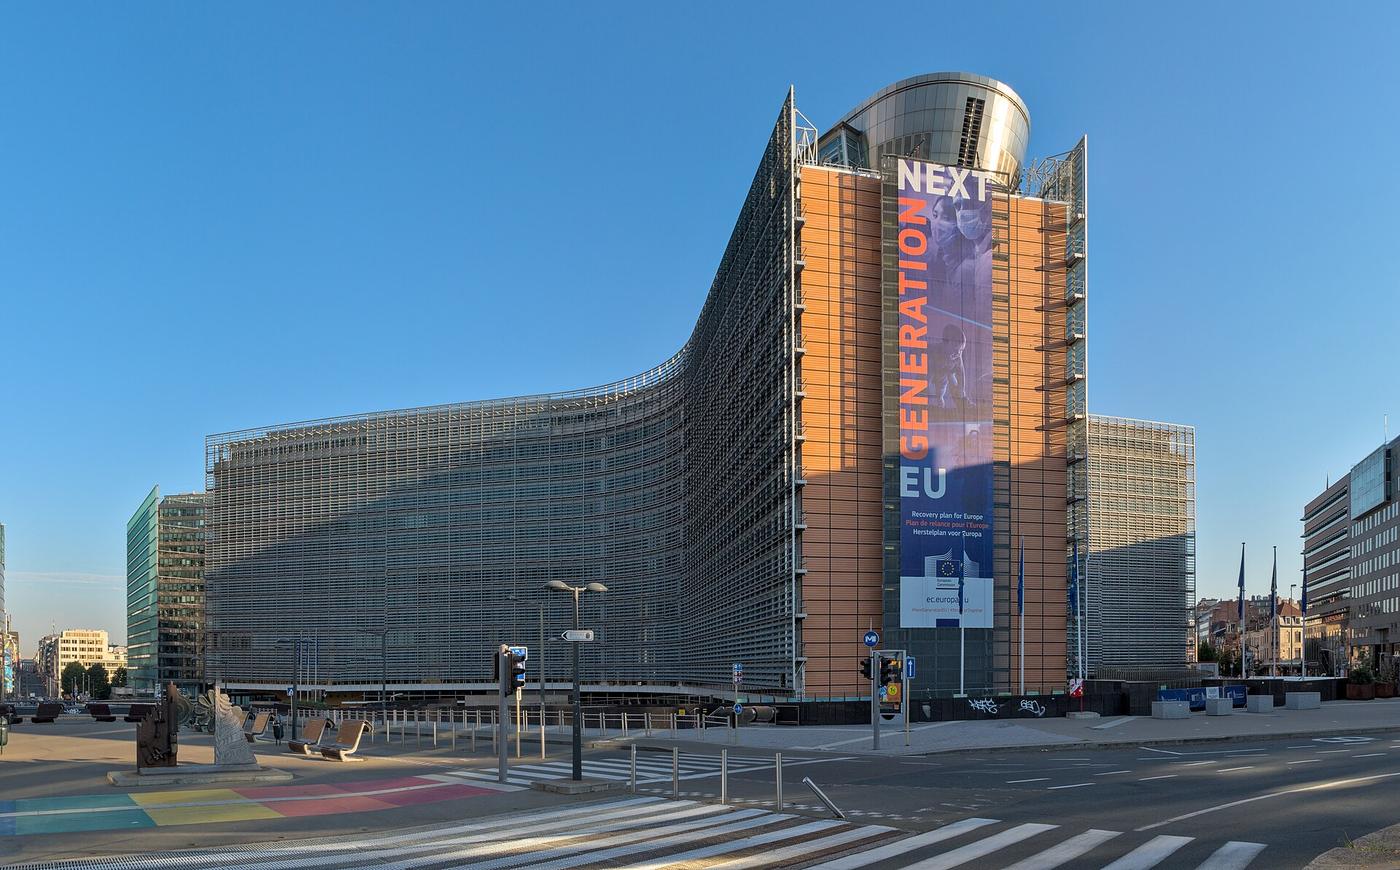
Les slides, ouvertes à tous
Tout le deck est public : il s'ouvre en mode lecture avec les notes de l'orateur sous chaque slide, et chaque slide est aussi reprise ci-dessous en texte. Chaque slide juridique porte sa ligne de source ; chaque article a été vérifié au Journal officiel le 17 octobre 2026.
PDF : depuis les slides, bouton PDF, après connexion avec Google (comme pour les autres cours).
Plan de la conférence
Ouverture
Un droit sans SDK ; la thèse de l'heure ; comment lire les slides ; le plan de l'après-midi.
Les deux instruments, en termes d'ingénierie
Data Governance Act ou Data Act ; les trois rôles du DGA ; le Data Act lu comme un carnet de commandes ; la proposition d'omnibus numérique.
Trois obligations devenues architecture
Le changement de cloud et l'échéance du 12 janvier 2027 ; l'accès des autorités étrangères (article 32) ; l'accès aux données des produits (articles 3 à 5).
Là où ça casse en production
Identité, preuve, qualité, la frontière des données personnelles ; les journaux du RGPD, de NIS2, de DORA et de l'AI Act ; une liste de contrôle ; quatre idées reçues.
Vos questions
Un glossaire du droit vers l'ingénierie, quatre questions à débattre, et où lire les textes.
Le deck, slide par slide
Le texte complet de chaque slide et les notes de l'orateur, tels que dits en cours. Chaque titre ouvre la slide dans le deck.
Slide 2: Un droit sans SDK
Règlement (UE) 2023/2854, chapitre II · applicable depuis 2025-09-12
Sur la slide: Depuis le 12 septembre 2025, l'utilisateur d'un produit connecté dans l'UE peut demander les données que ce produit génère.
Interface
Qui la construit ?
Le règlement accorde un droit. Il ne livre aucune API.
Identité
Qui authentifie le demandeur ?
Prouver qu'une personne possède une machine n'est pas un problème résolu.
Preuve
Qui garde la trace ?
Une obligation dont on ne peut prouver le respect est une obligation manquée.
Expiration
Qui la révoque ?
Toute autorisation doit avoir une fin. La plupart des architectures l'oublient.
Data Act, Art. 4 and 5 · Art. 50 date d'application · eur-lex.europa.eu/eli/reg/2023/2854/ojNotes de l'orateur
Le règlement sur les données (Data Act) donne aux utilisateurs de produits connectés (connected products), par exemple une voiture, un tracteur, un compteur intelligent ou un robot industriel, le droit d'accéder aux données générées par leur utilisation du produit, et de les faire partager avec un tiers de leur choix. Il s'applique depuis le 12 septembre 2025 (article 50).
Les quatre questions de la slide ne sont pas juridiques. Aucun article ne dit comment authentifier la personne qui demande, où conserver la preuve d'une communication, ni quand une délégation expire. Elles retombent sur une équipe d'ingénierie. Cet écart entre un droit et sa mise en œuvre est le sujet de cette heure.
Remarquez la chaîne derrière la première question : le fabricant, son fournisseur, son fournisseur cloud, son sous-traitant de fabrication dans une autre juridiction. La responsabilité est juridique ; le travail est distribué.
Slide 3: D'où viennent les données
Produits connectés, services connexes, et les personnes qui les utilisent
Sur la slide: Un compteur intelligent : la consommation, toutes les demi-heures.
Une voiture connectée : position, vitesse, pannes, alertes.
Une éolienne : vibrations, rendement, maintenance.
Data Act : Art. 2(5) produit connecté · Art. 2(6) service connexe · Art. 4 accès de l'utilisateurNotes de l'orateur
Trois machines ordinaires. Chacune produit des données par son utilisation : la courbe de consommation d'un compteur, la position et les codes de panne d'une voiture, les vibrations et le rendement d'une éolienne. Jusqu'ici, ces données allaient au fabricant ou à l'exploitant du service connexe (related service), et l'utilisateur voyait ce que l'application voulait bien lui montrer.
Depuis le 12 septembre 2025, la personne qui utilise le produit peut demander ces données, et les faire transmettre à un tiers de son choix. Gardez ces trois images en tête : chaque cas de ce cours aboutit à une machine comme l'une d'elles.
Slide 4: La thèse de cette heure
Sur la slide: Chaque nouveau droit d'accès créé par l'UE est une nouvelle interface. Chaque nouvelle interface est une nouvelle surface d'attaque (attack surface).
Le Data Act n'est donc pas seulement un texte juridique. Lu de près, c'est une spécification d'architecture assortie d'une échéance de conformité.Notes de l'orateur
C'est la thèse que le reste du cours doit justifier. Le RGPD (GDPR) en a déjà donné la leçon : le droit d'accès (article 15) et le droit à la portabilité des données (data portability) (article 20) ont créé des chaînes de traitement des demandes d'accès, et les attaquants ont appris à s'en servir, par exemple en usurpant l'identité d'une personne concernée pour obtenir les données d'autrui.
Le Data Act crée des droits d'accès sur des données générées par des machines, à bien plus grande échelle, avec des systèmes industriels derrière. Trois cas montrent plus loin où c'est déjà vrai, et quatre modes de défaillance où cela casse en production.
Slide 5: Comment lire ces slides
Public mixte, juristes et ingénieurs : trois polices, trois voix
Sur la slide: Ce que dit le texte
Aa
Obligations et droits, paraphrasés du règlement. En serif, comme une loi.
Les fournisseurs prennent des mesures pour empêcher tout accès illicite.
Ce que l'on construit
Aa
La lecture d'ingénieur : composants, contrôles, preuves. En sans-serif, comme un document de conception.
Garde des clés (key custody), procédure de refus, journal des demandes.
Ce que l'on peut citer
Aa
Articles, numéros de règlement et dates, au format ISO pour le tri. Vérifiez-les vous-même.
Art. 29(1) 2027-01-12
La colonne ingénierie est la lecture d'un praticien, pas un avis juridique. En cas de désaccord, le texte l'emporte.Notes de l'orateur
Ce cours mêle deux disciplines qui lisent le même règlement très différemment. Pour les distinguer à l'écran, chaque slide suit la même convention : serif pour ce que dit le texte juridique, sans-serif pour la conséquence technique, police machine à écrire pour tout ce que l'on peut vérifier et citer.
Les phrases juridiques sont des paraphrases, proches du texte. Avant d'en citer une dans un devoir, lisez l'article au Journal officiel : règlement (UE) 2022/868 pour le règlement sur la gouvernance des données (Data Governance Act, DGA), règlement (UE) 2023/2854 pour le Data Act.
Slide 6: Votre intervenant
Qui parle, et d'où
Sur la slide: Sitraka Forler
Un praticien qui lit les règlements depuis la salle des machines.
Praticien de la donnée et de l'IA au Luxembourg : plateformes de données, apprentissage automatique (machine learning), architecture des systèmes
Enseignant à l'IAE de Metz et à Centrale Méditerranée (Centrale Marseille)
Chroniqueur, AGEFI Luxembourg
À titre personnel. Rien ici ne reflète la position d'un employeur, et rien ne constitue un avis juridique.Notes de l'orateur
Mon métier est de concevoir et d'exploiter des systèmes de données, et j'enseigne l'apprentissage automatique et l'analyse de données à des étudiants en ingénierie et en gestion. C'est l'angle de cette heure : non pas ce que le règlement signifie pour un juge, mais ce qu'il demande à une équipe de construire, d'exploiter et de prouver.
Tout ce deck est ma propre lecture, à titre personnel. Pour une vraie décision, lisez l'article et consultez un avocat.
Slide 7: En mon nom propre
Sur la slide: Je parle en mon nom propre uniquement, pas au nom de mon employeur.
Ces slides sont ma lecture de praticien. Elles ne constituent pas un avis juridique et n'engagent aucune organisation avec laquelle je travaille.Notes de l'orateur
Une phrase avant le contenu, parce que cette salle réunit juristes et ingénieurs et que certains d'entre vous me citeront. Tout ce qui est dit pendant cette heure est ma propre lecture, à titre personnel. Cela ne reflète la position ni de mon employeur ni d'aucun client, et ne constitue pas un avis juridique : pour une vraie décision, lisez l'article au Journal officiel et consultez un avocat.
Slide 8: Dans le prolongement de l'exposé de 14:15
Avant de commencer : ce que l'exposé du groupe a déjà couvert
Sur la slide: L'exposé du groupe à 14:15 a parcouru les textes : ce qu'ils disent, qui ils obligent, quand ils s'appliquent.
Leur question était le droit. Cette heure porte sur ce que le droit oblige quelqu'un à construire .
Le plateau du Kirchberg, vu depuis le Pfaffenthal : les institutions européennes, et le campus d'aujourd'hui.Notes de l'orateur
La séance a commencé à 14:15 par un exposé de groupe sur les mêmes textes. Ce cours s'appuie dessus sans le répéter : les instruments sont rappelés brièvement, et l'essentiel du temps va à la mise en œuvre.
Reprendre ici une phrase de leur exposé, et la question restée ouverte que cette heure prolonge.
Slide 9: Cet après-midi
Une heure de cours, puis trente minutes de questions
Sur la slide: Heure · Partie · Durée
15:30 · Pourquoi un ingénieur lit deux règlements · 7 min
15:37 · Les deux instruments, en termes d'ingénierie · 15 min
15:52 · Trois obligations traduites en architecture · 22 min
16:14 · Là où cela casse en production · 16 min
16:30 · Vos questions, y compris celles auxquelles je ne sais pas répondre · 30 min
Interrompez-moi à tout moment. Une question posée sur le moment en vaut trois posées à la fin.Notes de l'orateur
Quatre parties, puis les questions. Les questions sont aussi bienvenues pendant le cours : une question posée sur le moment en vaut trois posées à la fin.
Slide 10
Les deux instruments, en termes d'ingénierie
À la fin de cette partie, vous devriez pouvoir dire ce que chaque texte oblige quelqu'un à construire.
Quinze minutes sur les deux textes, rappelés brièvement puisque le groupe de 14:15 les a déjà présentés. L'objectif : une phrase par texte, ce qu'il oblige quelqu'un à construire.
Slide 11: Deux textes, deux fonctions
Dates telles que publiées au Journal officiel · situation au 17 octobre 2026
Sur la slide: Data Governance Act 2022/868 · Data Act 2023/2854
En vigueur · 2022-06-23 · 2024-01-11
Applicable · 2023-09-24 · 2025-09-12
Logique · Incitative : crée des rôles et un cadre de confiance · Prescriptive : crée des droits et des obligations strictes
Vraie question · Qui peut servir d'intermédiaire de confiance ? · Qui peut lire, déplacer et porter les données machine ?
Statut · Abrogation proposée · Applicable Modification proposée
Luxembourg · Loi du 19 décembre 2025 : la CNPD supervise intermédiation et altruisme · Projet de loi 8809 , en cours : ILR chef de file, CNPD pour les données personnelles
DGA Art. 38 · Data Act Art. 50 · abrogation proposée dans COM(2025) 837 · eur-lex.europa.euNotes de l'orateur
La ligne qui compte est la logique. Le Data Governance Act est permissif : il offre des statuts sous conditions, celui de service d'intermédiation de données (data intermediation) ou d'organisation d'altruisme en matière de données (data altruism), et presque personne n'a été obligé de faire quoi que ce soit. C'est pourquoi, en termes d'ingénierie, il a peu changé la plupart des organisations.
Le Data Act est l'inverse. Il dit aux fabricants, aux fournisseurs cloud et aux détenteurs de données (data holders) ce qu'ils doivent désormais rendre possible, qu'ils le veuillent ou non. C'est pourquoi il a une ligne budgétaire.
Au Luxembourg, le Data Governance Act est mis en œuvre par la loi du 19 décembre 2025 (projet de loi 8395A) : elle crée le Commissariat du Gouvernement à la souveraineté des données pour la réutilisation des données publiques protégées, et fait de la CNPD l'autorité compétente pour les services d'intermédiation de données et le registre des organisations altruistes en matière de données. La loi de mise en œuvre du Data Act est le projet de loi n° 8809, déposé le 28 juillet 2026 et toujours en commission : il désigne l'Institut Luxembourgeois de Régulation (ILR) comme autorité compétente et coordinateur des données, le Commissariat pour le chapitre V, la CNPD pour les données personnelles, et fixe des amendes par paliers jusqu'à un million d'euros. Source : Chambre des Députés, dossiers 8395A et 8809.
Dates : le Data Governance Act est entré en vigueur le 23 juin 2022 et s'applique depuis le 24 septembre 2023 (article 38). Le Data Act est entré en vigueur le 11 janvier 2024 et s'applique depuis le 12 septembre 2025 (article 50).
Slide 12: Le texte, et l'explication du texte
Seul le Journal officiel fait foi ; le reste aide à le lire
Sur la slide: EUR-Lex : règlement (UE) 2023/2854, JO L du 22.12.2023, son ELI et le PDF authentique en 24 langues.
La page Data Act de la Commission : FAQ, service d'assistance, explications. Utile, et non contraignant.
Citez le règlement par son ELI : eur-lex.europa.eu/eli/reg/2023/2854/oj · FAQ de la Commission du 2024-09-06Notes de l'orateur
Deux pages que vous utiliserez sans cesse, et qui n'ont pas le même statut. À gauche, EUR-Lex : le règlement tel que publié au Journal officiel, avec son identifiant européen de la législation (European Legislation Identifier, ELI) et le PDF authentique dans chaque langue officielle. C'est le texte que lit une juridiction.
À droite, la page Data Act de la Commission, avec une foire aux questions (publiée le 6 septembre 2024), un service d'assistance (helpdesk) et des notes explicatives. Elles sont très utiles pour comprendre l'intention, et n'engagent personne. Quand une décision technique repose sur une phrase, vérifiez que cette phrase vient de la page de gauche.
Slide 13: Le Data Governance Act crée trois rôles
Règlement (UE) 2022/868, chapitres II à IV · article 31 sur l'accès international
Sur la slide: Réutilisation des données publiques protégées Ch. II
Les organismes publics peuvent ouvrir, sous conditions, des données confidentielles, commercialement sensibles ou personnelles.
Vous construisez
Des environnements de traitement sécurisés (secure processing environments), des chaînes d'anonymisation, un circuit d'accès avec piste d'audit (audit trail).
Intermédiation de données Ch. III
Un statut notifié et supervisé pour des intermédiaires neutres entre détenteurs et utilisateurs de données.
Vous construisez
Une séparation structurelle (structural separation) : l'intermédiaire ne peut pas utiliser les données qu'il transmet. Une frontière d'isolation à prouver.
Altruisme en matière de données Ch. IV
Un registre des organisations qui collectent des dons de données à des fins d'intérêt général, comme la recherche.
Vous construisez
Un consentement granulaire et révocable, et pour chaque enregistrement la trace de la finalité du don.
DGA Art. 3 to 9 · Art. 10 to 15 (conditions : art. 12) · Art. 16 to 25 · Art. 31Notes de l'orateur
Chaque rôle juridique a une conséquence technique. La séparation structurelle est la plus intéressante pour un public sécurité : ce n'est pas une politique que l'on rédige, c'est une frontière d'isolation qu'il faut démontrer. L'article 12 impose que le service d'intermédiation soit fourni par une personne morale distincte, et le prestataire ne peut pas utiliser les données à d'autres fins. En pratique : identifiants séparés, stockages séparés, équipes séparées, et un auditeur qui vous demandera de montrer qu'un ingénieur côté intermédiation ne peut pas lire les données transmises. C'est un modèle de menace (threat model), pas une notice de confidentialité.
Le statut d'intermédiaire a été peu adopté dans l'UE, ce qui est l'une des raisons pour lesquelles la Commission a proposé de fondre ce texte dans le Data Act (deux slides plus loin).
L'article 31 du Data Governance Act prévoit déjà des garanties contre l'accès illicite des autorités de pays tiers aux données non personnelles. Vous retrouverez la même logique à l'article 32 du Data Act.
Slide 14: Le Data Act, lu comme un backlog
Règlement (UE) 2023/2854 · simplifié : lisez les articles avant de vous fier à une ligne
Sur la slide: Où · Ce qu'il accorde · Ce que l'on construit
Ch. II · Les utilisateurs accèdent aux données de leur produit connecté et les partagent avec un tiers · Une interface d'accès authentifiée, dès la conception, documentée avant la vente
Ch. III · Des conditions équitables, raisonnables et non discriminatoires de mise à disposition · Mesure d'usage, tarification, protection des secrets d'affaires (trade secrets) autour des données
Ch. V · Les organismes publics peuvent demander des données privées en cas de besoin exceptionnel · Une voie d'escalade, un contrôle juridique, une extraction qui ne livre pas tout
Ch. VI · Les clients peuvent quitter un fournisseur cloud avec leurs données et leurs fonctions · Formats d'export, équivalence fonctionnelle (functional equivalence), procédure de sortie testée
Art. 32 · Garanties contre l'accès illicite de pays tiers aux données non personnelles · Garde des clés, cartographie des juridictions, procédure de refus documentée
Ch. VIII · Interopérabilité des espaces de données ; règles des contrats intelligents (smart contracts) · Schémas publiés, et un moyen d'arrêter l'exécution automatiséeNotes de l'orateur
Trois lignes méritent l'attention. Chapitre II : « dès la conception, documentée avant la vente » est la formule coûteuse. L'obligation tombe à la définition du produit, pas lors d'une revue de conformité deux semaines avant le lancement. Selon l'article 3, paragraphe 1, elle vise les produits connectés et services connexes mis sur le marché après le 12 septembre 2026 (article 50).
Chapitre VI, changement de fournisseur (switching) : c'est la ligne qui porte une date, dans douze semaines (cas 1). Article 32 : la ligne souveraineté, la seule qui peut placer un ingénieur dans un véritable conflit de lois (cas 2).
La colonne de droite est une lecture d'ingénieur du texte, pas le texte. Les clauses contractuelles abusives (chapitre IV) ne figurent pas dans le tableau : peu d'ingénierie, fort impact commercial. Les contrats intelligents servant à exécuter des accords de partage de données doivent notamment permettre une résiliation ou une interruption sûres (article 36).
Slide 15: Un des deux textes est proposé à l'abrogation
Procédure 2025/0360(COD) · état au 17 octobre 2026
Sur la slide: Date · Étape · Ce qui s'est passé
2025-11-19 · Proposition de la Commission · L'omnibus numérique, COM(2025) 837, abrogerait le DGA et transférerait intermédiation et altruisme dans le Data Act.
2026-06-22 · Projet de rapport du Parlement · Commissions ITRE et LIBE conjointes ; amendements déposés en juillet. Pas encore de vote.
2026-10-20 · Aujourd'hui · Une proposition, pas une loi. Le DGA et le Data Act s'appliquent tels que publiés.
2026-10-21 · Mandat du Conseil · À l'ordre du jour du Coreper demain. Aucun mandat adopté à ce jour, pas de trilogue.
Construire des capacités, pas des numéros d'article.
Vérifiez la fiche de procédure avant de citer un statut : oeil.secure.europarl.europa.eu · 2025/0360(COD)Notes de l'orateur
Le programme indique Data Governance Act 2022 et Data Act 2024, ce qui est exact aujourd'hui. Mais la proposition d'omnibus numérique (Digital Omnibus) de la Commission du 19 novembre 2025, COM(2025) 837, abrogerait le Data Governance Act (avec le règlement sur la libre circulation des données à caractère non personnel, dont l'interdiction des exigences de localisation des données serait conservée, et la directive sur les données ouvertes) et transférerait l'intermédiation et l'altruisme dans un nouveau chapitre du Data Act, avec un enregistrement volontaire. L'accès des pouvoirs publics aux données des entreprises (business-to-government) du chapitre V serait limité aux urgences publiques, et les services cloud sur mesure ainsi que les petits fournisseurs bénéficieraient d'un régime de changement allégé pour les contrats conclus avant le 12 septembre 2025.
État au 17 octobre 2026, d'après l'Observatoire législatif et le registre du Conseil : le projet de rapport conjoint ITRE et LIBE est daté du 22 juin 2026, les amendements ont été déposés le 27 juillet, et les commissions n'ont pas voté. Au Conseil, aucun mandat de négociation n'a été adopté ; l'ordre du jour du Coreper du 21 octobre 2026 inscrit le mandat de négociation. C'est une proposition, pas une loi.
La conclusion technique : une architecture de conformité qui code en dur un seul texte est une dette technique (technical debt) qui porte un nom juridique. Ce qui survit à une réécriture, c'est la capacité : savez-vous identifier vos données, les déplacer, prouver qui y a touché ?
Slide 16: Vérifiez la fiche de procédure, pas la presse
L'Observatoire législatif, procédure 2025/0360(COD), consulté le 17 octobre 2026
Sur la slide: Statut : en attente de décision en commission. Sous le titre, chaque acte que la proposition abrogerait ou modifierait. Une proposition, de nombreux textes : elle abrogerait le règlement 2022/868 et modifierait le RGPD, NIS2, DORA et le Data Act.
Un statut sur une slide vieillit en une semaine. La source, c'est la fiche de procédure.Notes de l'orateur
C'est la page que je lis avant chaque mise à jour de ce deck. La ligne de statut dit où en est le dossier : le 17 octobre 2026, en attente d'une décision en commission au Parlement. Sous le titre, la liste des actes touchés par la proposition est en soi une leçon : elle abrogerait le Data Governance Act, le règlement sur la libre circulation des données à caractère non personnel et la directive sur les données ouvertes, et modifierait notamment le RGPD, NIS2, DORA et le Data Act.
Les articles de presse sont utiles pour savoir que quelque chose a bougé. La fiche de procédure et le registre du Conseil disent ce qui a réellement bougé.
Slide 17
Trois obligations traduites en architecture
Changement de cloud. Accès des autorités étrangères. Accès aux données des produits.
Vingt-deux minutes, trois cas : le changement de fournisseur cloud (chapitre VI du Data Act), l'accès des autorités étrangères (article 32), l'accès aux données des produits (chapitres II et III). Chaque cas va du texte au système qu'il exige.
Slide 18: Cas 01 : la sortie
Cas 01 · une plateforme de données quitte son fournisseur cloud
Sur la slide: Un centre de données à Bissen, Luxembourg (LuxConnect) : là où une charge de travail tourne physiquement.
Baies et câbles : la moitié facile d'une sortie, c'est déplacer les octets ; la moitié difficile, tout ce qui est câblé autour.Notes de l'orateur
Premier cas : une entreprise décide de quitter son fournisseur cloud, ou doit simplement pouvoir le faire. La question est concrète : que pouvons-nous emporter, combien de temps cela prend-il, et combien cela coûte-t-il ? Le Data Act y répond en partie au chapitre VI, avec des dates.
La photo de gauche montre un centre de données luxembourgeois à Bissen, exploité par LuxConnect, le type de bâtiment où se trouvent réellement les charges de travail réglementées de la place financière. Celle de droite montre l'intérieur de n'importe quel centre de données : des câbles, des baies, et un graphe de dépendances que personne n'a dessiné en entier.
Slide 19: Quitter son fournisseur cloud ne devrait rien coûter
Cas 01 · Règlement (UE) 2023/2854, chapitre VI, articles 23 à 31
Sur la slide: 2027
01-12 dans 84 jours
À partir de cette date, les fournisseurs de services de traitement de données ne peuvent plus imposer de frais de changement de fournisseur (switching charges) au client qui part.
Art. 29(1) · paraphrase
D'ici là, les frais sont plafonnés aux coûts directement liés au changement, supportés par le fournisseur.
Art. 29(2) and (3)Notes de l'orateur
L'article 29 supprime progressivement les frais de changement. Du 11 janvier 2024 au 12 janvier 2027, un fournisseur peut imposer des frais de changement réduits, qui ne peuvent excéder les coûts qu'il supporte et qui sont directement liés au processus de changement. À partir du 12 janvier 2027, il ne peut plus en imposer aucun. Ce n'est ni une consultation ni une ligne directrice : c'est une disposition datée d'un règlement déjà applicable.
Deux nuances. Le règlement distingue les frais de changement du prix ordinaire du service, qui demeure. Et la proposition d'omnibus soustrairait à certaines obligations de changement certains services sur mesure relevant de contrats conclus avant le 12 septembre 2025.
Une question à garder en tête : qui, dans cette salle, a déjà migré une charge de travail de production d'un fournisseur cloud à un autre, et en combien de temps ?
Slide 20: Le compte à rebours du changement
Ce que chaque date demande à une équipe plateforme
Sur la slide: 2024-01-11
2025-09-12
2026-10-20
2027-01-12
Entrée en vigueur
Entrée en application
Aujourd'hui
Frais ramenés à zéro
Frais plafonnés aux coûts
directement liés.
Le contrat fixe le processus,
l'assistance due et la période
de transition.
Plus que 84 jours.
Le verrouillage qui a payé
dix ans de raccourcis
cesse de fonctionner.
Transition
30 jours
période de transition maximale du contrat Art. 25(2)(a)
Préavis
2 mois
préavis maximal pour le client Art. 25(2)(d)
Usage en parallèle
au coût
les frais de sortie ne répercutent que les coûts supportés Art. 34
En parallèle Les entités financières doivent déjà prévoir leur sortie : DORA Art. 28(8) . Même ingénierie, deux fondements juridiques.Notes de l'orateur
La chronologie se lit de gauche à droite. Le troisième repère est aujourd'hui : quatre-vingt-quatre jours entre ce cours et le 12 janvier 2027. Depuis le 12 septembre 2025, le contrat doit décrire le processus de changement, l'assistance due et une période transitoire maximale de 30 jours civils, avec un préavis de deux mois au plus pour le client (article 25).
Au Luxembourg, la dernière ligne compte le plus. Les banques, administrateurs de fonds et autres entités financières relèvent aussi de DORA (règlement (UE) 2022/2554), qui exige des stratégies de sortie (exit strategies) pour les services TIC soutenant des fonctions critiques ou importantes (article 28, paragraphe 8). En pratique, vous rencontrerez un seul projet avec deux régulateurs derrière.
Une question disputée, à débattre : à qui profite le plus le changement gratuit ? Aux clients, évidemment. Mais aussi aux plus grands fournisseurs, qui peuvent absorber le coût de la conquête des clients d'un autre. La régulation ne déplace pas toujours le pouvoir là où elle le voulait.
Slide 21: Ce que coûte la « réversibilité »
Une sortie gratuite n'est pas une sortie possible
Sur la slide: Les données, la moitié facile
Des exports ouverts, documentés, lisibles par machine. Pas une sauvegarde propriétaire que seul l'éditeur sait restaurer.
Les fonctions, la moitié difficile
Files de messages managées, services d'identité et environnements serverless ont rarement un équivalent ailleurs.
La procédure doit être testée
Un plan de sortie jamais exécuté est un document, pas une capacité. Répétez-le chaque année sur une charge de travail.
L'observabilité (observability), angle mort
Tableaux de bord, règles d'alerte, traces et rétention vivent dans les outils du fournisseur. Vous arrivez à l'aveugle.
Si le contrat prenait fin dans quatre-vingt-dix jours, que ne pourrions-nous pas reconstruire ?
Data Act Art. 30 équivalence fonctionnelle (services d'infrastructure) et interfaces ouvertesNotes de l'orateur
Le Data Act exige des fournisseurs d'infrastructure (IaaS) l'équivalence fonctionnelle après le changement (article 30, paragraphe 1), et des fournisseurs des données exportables dans des formats structurés, couramment utilisés et lisibles par machine. Les données sont la moitié facile. Les fonctions sont plus dures : une file de messages, un service d'identité ou un environnement serverless propriétaire n'a pas d'équivalent prêt à l'emploi.
Ce que la plupart des migrations oublient, c'est la télémétrie (telemetry). On peut déplacer une charge de travail en un week-end. Reconstruire les règles d'alerte, les tableaux de bord, l'échantillonnage des traces et les politiques de rétention qui vous disent que la charge est saine prend des mois, et d'ici là vous exploitez un système critique sans instruments.
Une capacité de sortie est aussi un contrôle de sécurité : elle borne le rayon d'impact (blast radius) d'une défaillance de fournisseur ou d'un choc juridictionnel.
Slide 22: Cas 02 : l'injonction venue de l'étranger
Cas 02 · une autorité étrangère ordonne l'accès à des données détenues dans l'Union
Sur la slide: Un module matériel de sécurité (hardware security module), ici un nCipher nShield F3 : les clés vivent ici, pas dans l'application. Une juridiction d'un pays tiers ordonne à un fournisseur de remettre des données non personnelles stockées dans l'UE.
Que le fournisseur puisse s'y conformer dépend moins de l'endroit où se trouvent les données que de qui détient les clés.Notes de l'orateur
Deuxième cas : une injonction d'une juridiction ou d'une autorité d'un pays tiers parvient à un fournisseur cloud et demande des données non personnelles stockées dans l'Union. L'article 32 du Data Act dit au fournisseur ce qu'il doit faire pour empêcher un accès illicite, et quand une telle injonction peut être reconnue.
La photo montre un module matériel de sécurité, une carte qui génère et conserve des clés cryptographiques sans que l'application ne les voie jamais. Gardez-la en tête pour dans deux slides : la garde des clés est le contrôle qui change la réponse.
Slide 23: Quand une autorité étrangère demande des données de l'UE
Cas 02 · Règlement (UE) 2023/2854, article 32 · accès et transfert internationaux
Sur la slide: Le texte Art. 32
Les fournisseurs prennent des mesures techniques, organisationnelles et juridiques pour empêcher tout transfert de données non personnelles détenues dans l'Union, ou tout accès d'autorités à celles-ci, contraire au droit de l'Union ou national.
Une injonction étrangère n'est exécutoire que sur la base d'un accord international, ou après une procédure motivée, proportionnée et susceptible de recours.
Le système 4 contrôles
Garde des clés hors de portée du fournisseur
Une cartographie de chaque entité et personne pouvant être contrainte
Une procédure documentée de refus et d'escalade
Un journal de chaque demande reçue, et de la réponse
Où sont vos clés, et qui peut être contraint de les remettre ?Notes de l'orateur
L'article 32, paragraphe 1, oblige les fournisseurs de services de traitement de données à prendre des mesures techniques, organisationnelles et juridiques adéquates, y compris contractuelles, pour empêcher l'accès des autorités internationales et de pays tiers aux données non personnelles détenues dans l'Union, et leur transfert, lorsqu'ils seraient contraires au droit de l'Union ou national.
Article 32, paragraphes 2 et 3 : une décision d'une juridiction ou d'une autorité d'un pays tiers exigeant un tel transfert ou accès n'est reconnue ou exécutoire que si elle repose sur un accord international, tel qu'un traité d'entraide judiciaire (mutual legal assistance treaty). À défaut, le fournisseur ne peut s'y conformer que si le système du pays tiers exige que la décision soit motivée et proportionnée, que l'injonction soit précise, et que l'objection motivée du fournisseur puisse être examinée par une juridiction compétente de ce pays.
L'article 28 ajoute une obligation de transparence : les fournisseurs publient sur leur site la juridiction dont relève leur infrastructure, et une description générale de leurs mesures contre l'accès illicite des autorités. C'est là que commencent les questions sur les clés.
La lecture d'ingénieur est à droite. Le chiffrement seul ne règle pas la question : si le fournisseur détient la clé, il peut être contraint de s'en servir. C'est pourquoi la slide suivante s'intéresse au contrôle, pas à la localisation.
Slide 24: La souveraineté est une chaîne de contrôle, pas une carte
Cinq endroits où une injonction étrangère peut atterrir
Sur la slide: Couche · Ce qui la détermine
L1 · La maison mère · La propriété traverse les frontières. Une filiale européenne peut encore obéir à une décision du groupe.
L2 · L'entité exploitante · Quelle personne morale signe le contrat, et sous quel droit on peut lui ordonner d'agir.
L3 · Le personnel à privilèges · Les administrateurs ont un passeport et un employeur. La contrainte vise des personnes, pas des centres de données.
L4 · L'infrastructure · Là où reposent les octets. La couche dont tout le monde parle, et la plus faible des cinq garanties.
L5 · Les clés · Si le fournisseur peut déchiffrer, on peut l'y contraindre. La garde, pas la localisation, fait le contrôle.
Une aide à la lecture, pas un avis juridique. Une vraie évaluation exige le contrat, la structure du groupe et un conseil dans les deux juridictions.Notes de l'orateur
Lisez les cinq couches de haut en bas. La localisation des données (data residency, L4) est ce dont parle surtout le marketing, et c'est la plus faible des cinq garanties : un administrateur contraint (L3) ou une maison mère (L1) peut atteindre les données où qu'elles se trouvent physiquement.
La seule couche qui change la réponse à elle seule est L5. Si le client détient les clés, dans un module matériel de sécurité (hardware security module) que le fournisseur ne peut pas opérer, une injonction adressée au fournisseur ne produit que du texte chiffré.
Le 3 juin 2026, la Commission a proposé un règlement sur le développement du cloud et de l'IA (Cloud and AI Development Act), COM(2026) 502, dont l'article 16 met en place un cadre de souveraineté de l'Union pour l'informatique en nuage, avec des niveaux d'assurance. Un exercice utile : pour chacune de ces cinq couches, demandez-vous si un tel label pourrait réellement la vérifier.
Slide 25: Cas 03 : les données du tracteur
Cas 03 · une agricultrice demande les données de son tracteur
Sur la slide: Un tracteur au travail : heures moteur, positions, rendements, tout est enregistré par la machine. L'agricultrice veut que les données de sa machine soient transmises à un agronome indépendant.
Le fabricant doit le rendre possible, de manière sécurisée, pour un destinataire qu'il n'a pas choisi.Notes de l'orateur
Troisième cas, celui pour lequel le Data Act a été écrit. Une agricultrice utilise un tracteur connecté ; la machine enregistre heures moteur, positions, carburant et rendements, et les envoie à la plateforme du fabricant. Elle veut que ces données soient partagées avec un agronome indépendant, ou avec un atelier de réparation qui n'est pas le concessionnaire.
Les articles 4 et 5 lui donnent ce droit ; l'article 3, paragraphe 1, exige que les produits mis sur le marché après le 12 septembre 2026 soient conçus pour cela. Les deux slides suivantes traduisent le droit en composants, et les composants en attaques que vous connaissez déjà.
Slide 26: L'UE a rendu une fonctionnalité obligatoire
Cas 03 · Règlement (UE) 2023/2854, chapitres II et III · accès aux données des produits
Sur la slide: Le texte Art. 3 à 5
Les produits connectés doivent être conçus pour que leurs données soient accessibles à l'utilisateur, facilement, de manière sécurisée et, si c'est pertinent et techniquement possible, directement.
Sur demande, le détenteur de données les met à la disposition de l'utilisateur, ou d'un tiers désigné par celui-ci.
Le système 4 composants
Un chemin de lecture authentifié vers une télémétrie autrefois interne
Un flux de délégation vers des destinataires que vous n'avez pas choisis
Un filtrage champ par champ des secrets d'affaires
Une limitation de débit (rate limiting) sur un point d'accès public et obligatoire
L'accès dès la conception vaut pour les produits mis sur le marché après le 2026-09-12 Art. 3(1) Art. 50 .Notes de l'orateur
L'article 3, paragraphe 1, impose que les produits connectés et les services connexes (related services) soient conçus et fabriqués de sorte que les données relatives au produit et aux services connexes soient, par défaut, accessibles à l'utilisateur facilement, de manière sécurisée, gratuitement, dans un format complet, structuré, couramment utilisé et lisible par machine, et, lorsque c'est pertinent et techniquement possible, directement. Cela s'applique aux produits mis sur le marché après le 12 septembre 2026. Les articles 4 et 5 ajoutent le droit d'obtenir les données auprès du détenteur de données et de les faire partager avec un tiers.
En termes de sécurité, l'UE a rendu une fonctionnalité obligatoire, et les fonctionnalités obligatoires sont livrées à date fixe. Des millions d'équipements industriels acquièrent une manière documentée d'être interrogés par quelqu'un d'autre que leur fabricant. La slide suivante associe chaque composant à une attaque que vous connaissez déjà.
Slide 27: Le droit nouveau, l'attaque ancienne
Aucune de ces attaques n'est nouvelle. La surface, si.
Sur la slide: Le texte crée · Le système reçoit · La défaillance que vous connaissez
Un droit de l'utilisateur sur les données du produit · Un chemin de lecture authentifié vers la télémétrie interne · Autorisation défaillante au niveau objet (broken object-level authorisation) : demander 1042, obtenir 1041
Le partage avec un tiers · Un flux de délégation avec jetons et un destinataire non vérifié · Hameçonnage du consentement (consent phishing) : l'autorisation OAuth donnée à une appli hostile
La preuve que l'utilisateur est l'utilisateur · Un lien entre une personne et un appareil revendu, partagé · Ingénierie sociale de la demande, déjà vue sous le RGPD
La protection des secrets d'affaires · Un filtre entre ce qui est dû et ce qui est confidentiel · Surdivulgation (over-disclosure) : un export jamais relu champ par champ
La disponibilité de l'accès · Un point d'accès public sur un parc industriel · Déni de service (denial of service) sur un système sans capacité de réserveNotes de l'orateur
Ce tableau rend concrète la thèse du cours : chaque droit d'accès est une interface, chaque interface est une surface. Chaque ligne associe une création du règlement au composant qui la met en œuvre et à une classe d'attaque bien connue (l'OWASP API Security Top 10 pour la première, l'hameçonnage du consentement OAuth pour la deuxième).
La correspondance est illustrative. Un vrai modèle de menace se construit sur une conception précise, pas sur ce tableau. Les secrets d'affaires ont leur propre procédure dans le texte (article 4, paragraphes 6 à 8) : d'abord des mesures de protection convenues, et un refus motivé seulement dans des circonstances exceptionnelles.
Slide 28
Là où cela casse en production
Pas le droit. La mise en œuvre.
Seize minutes sur la mise en œuvre : quatre schémas de défaillance observés en pratique, les régimes voisins qui demandent les mêmes preuves, et une liste de contrôle qu'une équipe plateforme peut dérouler ce trimestre.
Slide 29: Quatre choses qui cassent avant l'arrivée des juristes
Schémas observés en pratique, proposés comme jugement d'ingénieur
Sur la slide: 01 · Identité
Le droit appartient à l'utilisateur. Les systèmes connaissent des comptes, des numéros de série et des contrats, pas des personnes au fil des reventes et des locations.
02 · Preuve
Qu'avez-vous communiqué, à qui, quand, sur quelle base ? Trente jours de rétention des journaux ne suffisent pas à répondre.
03 · Qualité
La télémétrie interne tolère les trous et les horloges qui dérivent. Une fois sortie de l'entreprise, un trou devient un litige.
04 · La frontière
Ces textes régissent surtout les données non personnelles ; le RGPD, les données personnelles. Un identifiant machine plus un horodatage identifie souvent une personne.Notes de l'orateur
La quatrième défaillance est la plus sérieuse intellectuellement, et elle renvoie à tout le cours. Une mesure de vibration d'un moteur industriel est une donnée non personnelle. La même mesure, avec un identifiant machine et un horodatage, dans un atelier où un technicien nommément connu utilise cette machine, révèle quand cette personne est arrivée, partie et a pris une pause. Personne ne l'a conçue comme une donnée personnelle ; elle l'est devenue par jointure.
Il n'y a pas de frontière technique nette, et le Data Act le dit lui-même : il s'applique sans préjudice du RGPD, qui prévaut en cas de conflit (article 1er, paragraphe 5). La réponse technique n'est pas de classer un flux une fois pour toutes, mais de classer champ par champ, d'enregistrer la décision et de la réexaminer à chaque changement de schéma.
La deuxième défaillance, la preuve, mène à la thèse de la slide suivante.
Slide 30: Quand la donnée machine devient donnée personnelle
La quatrième défaillance, sur une vraie ligne de production
Sur la slide: Des robots sur une chaîne de montage (Ford, Cologne). Chacun journalise ses cycles, ses arrêts et ses pannes. Une mesure de vibration est une donnée non personnelle.
La même mesure, avec un identifiant machine et un horodatage, sur une ligne tenue par un technicien nommément connu, dit quand cette personne est arrivée, a fait une pause et est partie.
Classer par champ, consigner la décision, la revoir si le schéma change.
Data Act Art. 1(2) données personnelles et non personnelles · Art. 1(5) le RGPD prévautNotes de l'orateur
La quatrième défaillance mérite sa propre slide, parce qu'elle renvoie à tout le cours. Personne n'a conçu le journal du robot comme une donnée personnelle. Il l'est devenu parce qu'on l'a joint à un planning des équipes.
Le Data Act couvre les données personnelles et non personnelles (article 1er, paragraphe 2) et s'applique sans préjudice du RGPD, qui prévaut en cas de conflit (article 1er, paragraphe 5). Il n'y a pas de frontière technique nette ; la réponse technique est donc une décision par champ, écrite, et revue à chaque changement de schéma.
Slide 31: Les régimes voisins posent la même question
La même semaine, trois régimes demandent des preuves à la même plateforme
Sur la slide: Texte · Ce qu'il demande à la plateforme · Référence
RGPD 2016/679 · Registre des traitements ; violation notifiée à l'autorité dans les 72 heures si possible · Art. 30 Art. 33
NIS2 2022/2555 · Alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois · Art. 23(4)
DORA 2022/2554 · Registre des accords avec des prestataires tiers de services TIC ; stratégies de sortie · Art. 28(3) Art. 28(8)
AI Act 2024/1689 · Les systèmes à haut risque journalisent automatiquement les événements sur toute leur durée de vie · Art. 12
Déclencheurs différents, autorités différentes, un besoin commun : une piste d'audit conçue avant que la question ne soit posée.Notes de l'orateur
Le Data Act n'est pas seul sur une plateforme. Dans la même organisation, le RGPD exige un registre des activités de traitement (article 30) et la notification d'une violation à l'autorité de contrôle dans les meilleurs délais et, si possible, dans les 72 heures (article 33). NIS2 exige des entités essentielles et importantes une alerte précoce dans les 24 heures suivant la prise de connaissance d'un incident important, une notification d'incident dans les 72 heures et un rapport final dans un délai d'un mois (article 23, paragraphe 4).
Pour le règlement sur l'IA (AI Act), notez que le calendrier a bougé : le règlement (UE) 2026/1744, omnibus numérique sur l'IA, publié le 24 juillet 2026, applique les obligations relatives au haut risque aux systèmes de l'annexe III à partir du 2 décembre 2027 et aux produits de l'annexe I à partir du 2 août 2028. La journalisation (article 12) et la conservation des journaux pendant au moins six mois (articles 19 et 26, paragraphe 6) sont inchangées sur le fond.
DORA demande aux entités financières de tenir un registre d'informations sur tous les accords contractuels avec des prestataires tiers de services TIC (article 28, paragraphe 3) et de disposer de stratégies de sortie (article 28, paragraphe 8). L'AI Act exige que les systèmes d'IA à haut risque permettent techniquement l'enregistrement automatique des événements tout au long de leur durée de vie (article 12).
Chaque régime a son déclencheur et son autorité ; je ne les fusionne pas. Le point est architectural : tous finissent par interroger les mêmes journaux.
Slide 32: La conclusion de l'architecte
Sur la slide: Dans ce régime, la conformité est un problème de télémétrie .
Un régulateur ne demande pas si vous aviez l'intention de vous conformer. Il vous demande de montrer ce qui s'est passé. Montrer ce qui s'est passé, c'est de l'observabilité, et l'observabilité a été conçue pour les ingénieurs, pas pour la preuve.Notes de l'orateur
Chaque obligation de ce cours aboutit au même endroit. Avez-vous communiqué les données, dans le délai, à la bonne personne, dans un format exploitable ? Avez-vous refusé la demande étrangère, et sur quelle base ? Avez-vous laissé partir le client, et qu'avez-vous remis ? Aucune de ces questions ne trouve de réponse dans un document de politique. On y répond avec des journaux, des traces et des enregistrements que quelqu'un a décidé de conserver, des années avant que la question ne soit posée.
L'architecture de conformité de la prochaine décennie n'est donc pas un nouveau service. C'est une politique de rétention, un modèle d'identité et une piste d'audit, conçus dès le premier jour par des personnes ayant votre formation.
Slide 33: Une liste de contrôle pour la production
Ce qu'une équipe plateforme peut vérifier ce trimestre, quel que soit le texte final
Sur la slide: Inventaire Quelles données de produit et de service existent, champ par champ, personnelles ou non
Chemin d'accès Authentifié, à débit limité, documenté avant la vente
Délégation Autorisations aux tiers ciblées, à durée limitée, révocables
Sortie Formats d'export ouverts, procédure répétée, télémétrie comprise
Clés Qui les détient, qui peut être contraint, où les demandes sont journalisées
Preuve Une rétention assez longue pour répondre au régulateur le plus lentNotes de l'orateur
Six vérifications qu'une équipe plateforme peut mener ce trimestre. Aucune ne dépend de l'issue de la négociation sur l'omnibus : quelle que soit la numérotation finale, un droit d'accès exige un inventaire, un chemin d'accès, un modèle de délégation, une sortie, une politique de clés et des preuves.
Pour chaque ligne, la question honnête n'est pas « avons-nous une politique » mais « pourrions-nous la montrer à l'œuvre demain sur une vraie demande ».
Slide 34: Quatre contresens courants
Les textes le disent clairement ; la version de couloir, non
Sur la slide: Entendu dans les couloirs · Ce que dit le texte
« Le Data Act porte sur les données personnelles. » · Il couvre les données personnelles et non personnelles, et laisse le RGPD intact pour les données personnelles. Art. 1(2), 1(5)
« Le changement gratuit, c'est en 2027 : rien à faire maintenant. » · Clauses contractuelles et processus de changement s'appliquent depuis le 12 septembre 2025 ; seuls les frais courent jusqu'en 2027. Art. 25, 29
« La localisation des données règle l'accès étranger. » · Le texte parle de mesures contre l'accès, pas de localisation. Art. 32(1)
« L'omnibus l'a déjà changé. » · Une proposition n'est pas une loi. 2025/0360(COD)Notes de l'orateur
Quatre phrases que j'entends en réunion, chacune corrigée par le texte lui-même. Le Data Act s'applique aux données personnelles et non personnelles (article 1er, paragraphe 2) et s'entend sans préjudice du RGPD (article 1er, paragraphe 5). Les obligations de changement du chapitre VI s'appliquent depuis le 12 septembre 2025 ; l'article 29 ne fait que supprimer progressivement les frais jusqu'au 12 janvier 2027. L'article 32 est rédigé en termes de mesures visant à empêcher l'accès, pas en termes de lieu de stockage. Et l'omnibus numérique reste une proposition tant qu'il n'est pas adopté et publié au Journal officiel.
Slide 35: Trois choses à retenir en sortant
Si vous ne retenez qu'une ligne : la souveraineté, c'est qui peut exploiter, auditer et migrer un système
Sur la slide: Lire l'obligation comme une spécification. Pour chaque article : qui le construit, qui l'exploite, qui prouve qu'il a fonctionné ?
Construire des capacités, pas des numéros d'article. Identifier vos données, les déplacer, prouver qui y a touché. Cela survit à toute réécriture.
Modéliser les menaces sur les droits, pas seulement sur le système. Un chemin d'accès imposé est une surface d'attaque dès le jour où il existe.Notes de l'orateur
La souveraineté numérique ne se décide pas par le lieu d'hébergement d'un système. Elle se décide par qui peut l'exploiter, l'auditer et le migrer à trois heures du matin.
Slide 36
Vos questions
Y compris celles auxquelles personne ne sait encore répondre.
Trente minutes. Les quatre slides suivantes servent d'appui à la discussion : un glossaire pour équipes mixtes, quatre questions ouvertes, qui contrôle quoi au Luxembourg, et où lire les textes correctement.
Slide 37: Du droit à l'ingénierie, un court glossaire
La même idée, deux vocabulaires : un lexique pour équipes mixtes
Sur la slide: Le texte dit · Un ingénieur entend · Où
Détenteur de données · La partie qui contrôle les données et doit traiter la demande · Data Act Art. 2(13)
Accessible dès la conception · Une exigence dès la définition du produit, pas une fonction tardive · Data Act Art. 3(1)
Équivalence fonctionnelle · Même résultat sur la plateforme cible, après migration · Data Act Art. 30(1)
Séparation structurelle · Une frontière d'isolation démontrable à un auditeur · DGA Art. 12
Mesures adéquates · Des contrôles, plus la preuve qu'ils ont fonctionné · Data Act Art. 32(1)Notes de l'orateur
Les équipes mixtes perdent des semaines sur le vocabulaire. Ce glossaire associe quelques termes juridiques des deux textes à ce qu'un ingénieur construirait ou vérifierait. Les définitions figurent à l'article 2 de chaque règlement ; la colonne de droite indique où le terme produit ses effets.
Slide 38: Quatre questions qui méritent débat
Choisissez-en une, ou ignorez les quatre et posez la vôtre
Sur la slide: 01 Si le changement gratuit profite surtout aux fournisseurs assez grands pour absorber les coûts de migration, l'UE a-t-elle accru la concurrence ou la concentration ?
02 Une garantie contre l'accès des autorités étrangères peut-elle résister au fait que la contrainte vise des personnes, pas des machines ?
03 Ouvrir les données industrielles aux utilisateurs crée-t-il plus de risque de sécurité que de valeur économique ? Comment mesurer l'un et l'autre ?
04 Si un régime est réécrit avant d'être pleinement mis en œuvre, est-ce de l'agilité réglementaire ou un échec réglementaire ?Notes de l'orateur
Quatre questions ouvertes pour la discussion. Aucune n'a de réponse établie ; la deuxième et la troisième font de bons sujets de rapport de groupe, car elles exigent un argument à la fois juridique et technique.
Slide 39: Au Luxembourg : qui supervise quoi
Lois adoptées et projets de loi en cours, au 17 octobre 2026
Sur la slide: Texte · Luxembourg · Autorité
RGPD · Loi du 1er août 2018 · CNPD
DGA · Loi du 19 décembre 2025 · CNPD : intermédiation et altruisme
Data Act · Projet de loi 8809 , en commission · ILR ; CNPD pour les données personnelles
NIS2 · Loi du 5 mai 2026 · ILR ; CSSF (banques)
AI Act · Projet de loi 8476 , en commission · CNPD par défaut
Le projet de loi 8809 à la Chambre des Députés : déposé le 28 juillet 2026, toujours en commission.Notes de l'orateur
Le Luxembourg en un tableau. La CNPD supervise les données personnelles en vertu de la loi du 1er août 2018 et, depuis la loi du 19 décembre 2025 portant mise en œuvre du Data Governance Act, les services d'intermédiation de données et le registre des organisations altruistes en matière de données ; la même loi crée le Commissariat du Gouvernement à la souveraineté des données pour la réutilisation des données publiques protégées.
La loi de mise en œuvre du Data Act n'est encore qu'un projet, le n° 8809, déposé le 28 juillet 2026 : il ferait de l'Institut Luxembourgeois de Régulation l'autorité compétente et le coordinateur des données, avec la CNPD pour les données personnelles et des amendes par paliers jusqu'à un million d'euros. NIS2 est transposée par la loi du 5 mai 2026, avec l'ILR comme autorité principale et la CSSF pour le secteur bancaire et les infrastructures des marchés financiers. Le projet de loi sur l'AI Act, n° 8476, ferait de la CNPD l'autorité de surveillance du marché par défaut. Sources : Chambre des Députés et Legilux.
Slide 40: Où lire tout cela sérieusement
Les textes primaires d'abord, les commentaires ensuite
Sur la slide: Source · Référence
Data Governance Act · Regulation (EU) 2022/868 , JO L 152 du 3.6.2022
Data Act · Regulation (EU) 2023/2854 , JO L du 22.12.2023
Omnibus numérique · COM(2025) 837 , procédure 2025/0360(COD)
Régimes voisins · GDPR 2016/679 DORA 2022/2554 NIS2 2022/2555 AI Act 2024/1689
Cloud · Projets de clauses types et de clauses cloud, 19.11.2025 · Cloud and AI Development Act, COM(2026) 502
Luxembourg · Loi du 19.12.2025 (DGA) · projet de loi 8809 (Data Act) · loi du 5.5.2026 (NIS2) · chd.lu, legilux.public.lu
Le Journal officiel, relié : le seul texte authentique, désormais en ligne.
À titre personnel. Rien ici ne reflète la position d'un employeur, et rien ne constitue un avis juridique. Slides, notes et résumé : sitraka.lu/fr/teaching/eu-data-strategy/Notes de l'orateur
Commencez par les textes primaires sur EUR-Lex. La proposition d'omnibus évolue : vérifiez la fiche de procédure sur l'Observatoire législatif du Parlement européen avant de vous fier à un statut donné ici, arrêté au 17 octobre 2026.
Slide 41: Merci.
Sur la slide: Merci à Roger Tafotie pour l'invitation, et à cette classe pour une heure d'attention.
Sitraka FORLER · enseignant, IAE Metz et Centrale Méditerranée · chroniqueur, AGEFI Luxembourg
Support pédagogique, pas un avis juridique.
Université
du LuxembourgNotes de l'orateur
Crédits photo : bâtiment Berlaymont, Benoit Brummer (Trougnouf), CC BY 4.0, Wikimedia Commons ; MareNostrum 5, Steve Jurvetson, CC BY 4.0, Wikimedia Commons. Icônes : Font Awesome Free (CC BY 4.0).
Pages liées
- La fiche sur l'IA générative, la gouvernance et l'AI Act
Résumé public d'une séance du cours de Data Analytics : le RGPD et l'AI Act vus par un manager.
- ZeRegLens, un lecteur libre des textes juridiques européens
Une extension de navigateur pour lire les textes d'EUR-Lex article par article.
- Le carnet des agents IA
Les agents IA expliqués à partir des sources primaires, dont l'AI Act lu depuis le Luxembourg.
- DORA for US firms operating in Luxembourg
Le régime financier derrière la ligne « stratégie de sortie » de cette conférence (en anglais).
L'intervenant
Sitraka Forler est praticien de la donnée et de l'IA au Luxembourg. Il enseigne le machine learning à Centrale Méditerranée (Centrale Marseille) et la donnée à l'IAE de Metz, et tient une chronique mensuelle dans AGEFI Luxembourg. La conférence est donnée à titre personnel. Il remercie Roger Tafotie pour son invitation.
Support pédagogique, pas un avis juridique. Rien ici ne représente la position d'un employeur. L'état des propositions législatives est donné au 17 octobre 2026.