La page Data Act de la Commission : FAQ, service d'assistance, explications. Utile, et non contraignant.
Citez le règlement par son ELI : eur-lex.europa.eu/eli/reg/2023/2854/oj · FAQ de la Commission du 2024-09-06
Le Data Governance Act crée trois rôles
Réutilisation des données publiques protégées Ch. II
Les organismes publics peuvent ouvrir, sous conditions, des données confidentielles, commercialement sensibles ou personnelles.
Vous construisez
Des environnements de traitement sécurisés (secure processing environments), des chaînes d'anonymisation, un circuit d'accès avec piste d'audit (audit trail).
Intermédiation de données Ch. III
Un statut notifié et supervisé pour des intermédiaires neutres entre détenteurs et utilisateurs de données.
Vous construisez
Une séparation structurelle (structural separation) : l'intermédiaire ne peut pas utiliser les données qu'il transmet. Une frontière d'isolation à prouver.
Altruisme en matière de données Ch. IV
Un registre des organisations qui collectent des dons de données à des fins d'intérêt général, comme la recherche.
Vous construisez
Un consentement granulaire et révocable, et pour chaque enregistrement la trace de la finalité du don.
DGA Art. 3 to 9 · Art. 10 to 15 (conditions : art. 12) · Art. 16 to 25 · Art. 31
Le Data Act, lu comme un backlog
Où
Ce qu'il accorde
Ce que l'on construit
Ch. II
Les utilisateurs accèdent aux données de leur produit connecté et les partagent avec un tiers
Une interface d'accès authentifiée, dès la conception, documentée avant la vente
Ch. III
Des conditions équitables, raisonnables et non discriminatoires de mise à disposition
Mesure d'usage, tarification, protection des secrets d'affaires (trade secrets) autour des données
Ch. V
Les organismes publics peuvent demander des données privées en cas de besoin exceptionnel
Une voie d'escalade, un contrôle juridique, une extraction qui ne livre pas tout
Ch. VI
Les clients peuvent quitter un fournisseur cloud avec leurs données et leurs fonctions
Formats d'export, équivalence fonctionnelle (functional equivalence), procédure de sortie testée
Art. 32
Garanties contre l'accès illicite de pays tiers aux données non personnelles
Garde des clés, cartographie des juridictions, procédure de refus documentée
Ch. VIII
Interopérabilité des espaces de données ; règles des contrats intelligents (smart contracts)
Schémas publiés, et un moyen d'arrêter l'exécution automatisée
Un des deux textes est proposé à l'abrogation
Date
Étape
Ce qui s'est passé
2025-11-19
Proposition de la Commission
L'omnibus numérique, COM(2025) 837, abrogerait le DGA et transférerait intermédiation et altruisme dans le Data Act.
2026-06-22
Projet de rapport du Parlement
Commissions ITRE et LIBE conjointes ; amendements déposés en juillet. Pas encore de vote.
2026-10-20
Aujourd'hui
Une proposition, pas une loi. Le DGA et le Data Act s'appliquent tels que publiés.
2026-10-21
Mandat du Conseil
À l'ordre du jour du Coreper demain. Aucun mandat adopté à ce jour, pas de trilogue.
Construire des capacités, pas des numéros d'article.
Vérifiez la fiche de procédure avant de citer un statut : oeil.secure.europarl.europa.eu · 2025/0360(COD)
Statut : en attente de décision en commission. Sous le titre, chaque acte que la proposition abrogerait ou modifierait.
Une proposition, de nombreux textes : elle abrogerait le règlement 2022/868 et modifierait le RGPD, NIS2, DORA et le Data Act.
Un statut sur une slide vieillit en une semaine. La source, c'est la fiche de procédure.
Trois obligations traduites en architecture
Changement de cloud. Accès des autorités étrangères. Accès aux données des produits.
Cas 01 : la sortie
Photo: Andrepaul, CC BY-SA 4.0, Wikimedia Commons
Un centre de données à Bissen, Luxembourg (LuxConnect) : là où une charge de travail tourne physiquement.
Photo: Derrick Coetzee, CC0, Wikimedia Commons
Baies et câbles : la moitié facile d'une sortie, c'est déplacer les octets ; la moitié difficile, tout ce qui est câblé autour.
Quitter son fournisseur cloud ne devrait rien coûter
2027 01-12dans 84 jours
À partir de cette date, les fournisseurs de services de traitement de données ne peuvent plus imposer de frais de changement de fournisseur (switching charges) au client qui part.
Art. 29(1) · paraphrase
D'ici là, les frais sont plafonnés aux coûts directement liés au changement, supportés par le fournisseur.
Art. 29(2) and (3)
Le compte à rebours du changement
Transition
30 jours
période de transition maximale du contrat Art. 25(2)(a)
Préavis
2 mois
préavis maximal pour le client Art. 25(2)(d)
Usage en parallèle
au coût
les frais de sortie ne répercutent que les coûts supportés Art. 34
En parallèleLes entités financières doivent déjà prévoir leur sortie : DORA Art. 28(8). Même ingénierie, deux fondements juridiques.
Ce que coûte la « réversibilité »
Les données, la moitié facile
Des exports ouverts, documentés, lisibles par machine. Pas une sauvegarde propriétaire que seul l'éditeur sait restaurer.
Les fonctions, la moitié difficile
Files de messages managées, services d'identité et environnements serverless ont rarement un équivalent ailleurs.
La procédure doit être testée
Un plan de sortie jamais exécuté est un document, pas une capacité. Répétez-le chaque année sur une charge de travail.
L'observabilité (observability), angle mort
Tableaux de bord, règles d'alerte, traces et rétention vivent dans les outils du fournisseur. Vous arrivez à l'aveugle.
Si le contrat prenait fin dans quatre-vingt-dix jours, que ne pourrions-nous pas reconstruire ?
Data Act Art. 30 équivalence fonctionnelle (services d'infrastructure) et interfaces ouvertes
Cas 02 : l'injonction venue de l'étranger
Photo: Alexander Klink, CC BY 3.0, Wikimedia Commons
Un module matériel de sécurité (hardware security module), ici un nCipher nShield F3 : les clés vivent ici, pas dans l'application.
Une juridiction d'un pays tiers ordonne à un fournisseur de remettre des données non personnelles stockées dans l'UE.
Que le fournisseur puisse s'y conformer dépend moins de l'endroit où se trouvent les données que de qui détient les clés.
Quand une autorité étrangère demande des données de l'UE
Le texte Art. 32
Les fournisseurs prennent des mesures techniques, organisationnelles et juridiques pour empêcher tout transfert de données non personnelles détenues dans l'Union, ou tout accès d'autorités à celles-ci, contraire au droit de l'Union ou national.
Une injonction étrangère n'est exécutoire que sur la base d'un accord international, ou après une procédure motivée, proportionnée et susceptible de recours.
Le système 4 contrôles
Garde des clés hors de portée du fournisseur
Une cartographie de chaque entité et personne pouvant être contrainte
Une procédure documentée de refus et d'escalade
Un journal de chaque demande reçue, et de la réponse
Où sont vos clés, et qui peut être contraint de les remettre ?
La souveraineté est une chaîne de contrôle, pas une carte
Couche
Ce qui la détermine
L1
La maison mère
La propriété traverse les frontières. Une filiale européenne peut encore obéir à une décision du groupe.
L2
L'entité exploitante
Quelle personne morale signe le contrat, et sous quel droit on peut lui ordonner d'agir.
L3
Le personnel à privilèges
Les administrateurs ont un passeport et un employeur. La contrainte vise des personnes, pas des centres de données.
L4
L'infrastructure
Là où reposent les octets. La couche dont tout le monde parle, et la plus faible des cinq garanties.
L5
Les clés
Si le fournisseur peut déchiffrer, on peut l'y contraindre. La garde, pas la localisation, fait le contrôle.
Une aide à la lecture, pas un avis juridique. Une vraie évaluation exige le contrat, la structure du groupe et un conseil dans les deux juridictions.
Cas 03 : les données du tracteur
Photo: Sanzzu, CC BY-SA 4.0, Wikimedia Commons
Un tracteur au travail : heures moteur, positions, rendements, tout est enregistré par la machine.
L'agricultrice veut que les données de sa machine soient transmises à un agronome indépendant.
Le fabricant doit le rendre possible, de manière sécurisée, pour un destinataire qu'il n'a pas choisi.
L'UE a rendu une fonctionnalité obligatoire
Le texte Art. 3 à 5
Les produits connectés doivent être conçus pour que leurs données soient accessibles à l'utilisateur, facilement, de manière sécurisée et, si c'est pertinent et techniquement possible, directement.
Sur demande, le détenteur de données les met à la disposition de l'utilisateur, ou d'un tiers désigné par celui-ci.
Le système 4 composants
Un chemin de lecture authentifié vers une télémétrie autrefois interne
Un flux de délégation vers des destinataires que vous n'avez pas choisis
Un filtrage champ par champ des secrets d'affaires
Une limitation de débit (rate limiting) sur un point d'accès public et obligatoire
L'accès dès la conception vaut pour les produits mis sur le marché après le 2026-09-12Art. 3(1)Art. 50.
Le droit nouveau, l'attaque ancienne
Le texte crée
Le système reçoit
La défaillance que vous connaissez
Un droit de l'utilisateur sur les données du produit
Un chemin de lecture authentifié vers la télémétrie interne
Autorisation défaillante au niveau objet (broken object-level authorisation) : demander 1042, obtenir 1041
Le partage avec un tiers
Un flux de délégation avec jetons et un destinataire non vérifié
Hameçonnage du consentement (consent phishing) : l'autorisation OAuth donnée à une appli hostile
La preuve que l'utilisateur est l'utilisateur
Un lien entre une personne et un appareil revendu, partagé
Ingénierie sociale de la demande, déjà vue sous le RGPD
La protection des secrets d'affaires
Un filtre entre ce qui est dû et ce qui est confidentiel
Surdivulgation (over-disclosure) : un export jamais relu champ par champ
La disponibilité de l'accès
Un point d'accès public sur un parc industriel
Déni de service (denial of service) sur un système sans capacité de réserve
Là où cela casse en production
Pas le droit. La mise en œuvre.
Quatre choses qui cassent avant l'arrivée des juristes
01 · Identité
Le droit appartient à l'utilisateur. Les systèmes connaissent des comptes, des numéros de série et des contrats, pas des personnes au fil des reventes et des locations.
02 · Preuve
Qu'avez-vous communiqué, à qui, quand, sur quelle base ? Trente jours de rétention des journaux ne suffisent pas à répondre.
03 · Qualité
La télémétrie interne tolère les trous et les horloges qui dérivent. Une fois sortie de l'entreprise, un trou devient un litige.
04 · La frontière
Ces textes régissent surtout les données non personnelles ; le RGPD, les données personnelles. Un identifiant machine plus un horodatage identifie souvent une personne.
Quand la donnée machine devient donnée personnelle
Photo: GillyBerlin, CC BY 2.0, Wikimedia Commons
Des robots sur une chaîne de montage (Ford, Cologne). Chacun journalise ses cycles, ses arrêts et ses pannes.
Une mesure de vibration est une donnée non personnelle.
La même mesure, avec un identifiant machine et un horodatage, sur une ligne tenue par un technicien nommément connu, dit quand cette personne est arrivée, a fait une pause et est partie.
Classer par champ, consigner la décision, la revoir si le schéma change.
Data Act Art. 1(2) données personnelles et non personnelles · Art. 1(5) le RGPD prévaut
Les régimes voisins posent la même question
Texte
Ce qu'il demande à la plateforme
Référence
RGPD2016/679
Registre des traitements ; violation notifiée à l'autorité dans les 72 heures si possible
Art. 30Art. 33
NIS22022/2555
Alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois
Art. 23(4)
DORA2022/2554
Registre des accords avec des prestataires tiers de services TIC ; stratégies de sortie
Art. 28(3)Art. 28(8)
AI Act2024/1689
Les systèmes à haut risque journalisent automatiquement les événements sur toute leur durée de vie
Art. 12
Déclencheurs différents, autorités différentes, un besoin commun : une piste d'audit conçue avant que la question ne soit posée.
La conclusion de l'architecte
Dans ce régime, la conformité est un problème de télémétrie.
Un régulateur ne demande pas si vous aviez l'intention de vous conformer. Il vous demande de montrer ce qui s'est passé. Montrer ce qui s'est passé, c'est de l'observabilité, et l'observabilité a été conçue pour les ingénieurs, pas pour la preuve.
Une liste de contrôle pour la production
InventaireQuelles données de produit et de service existent, champ par champ, personnelles ou non
Chemin d'accèsAuthentifié, à débit limité, documenté avant la vente
DélégationAutorisations aux tiers ciblées, à durée limitée, révocables
ClésQui les détient, qui peut être contraint, où les demandes sont journalisées
PreuveUne rétention assez longue pour répondre au régulateur le plus lent
Quatre contresens courants
Entendu dans les couloirs
Ce que dit le texte
« Le Data Act porte sur les données personnelles. »
Il couvre les données personnelles et non personnelles, et laisse le RGPD intact pour les données personnelles. Art. 1(2), 1(5)
« Le changement gratuit, c'est en 2027 : rien à faire maintenant. »
Clauses contractuelles et processus de changement s'appliquent depuis le 12 septembre 2025 ; seuls les frais courent jusqu'en 2027. Art. 25, 29
« La localisation des données règle l'accès étranger. »
Le texte parle de mesures contre l'accès, pas de localisation. Art. 32(1)
« L'omnibus l'a déjà changé. »
Une proposition n'est pas une loi. 2025/0360(COD)
Trois choses à retenir en sortant
Lire l'obligation comme une spécification.Pour chaque article : qui le construit, qui l'exploite, qui prouve qu'il a fonctionné ?
Construire des capacités, pas des numéros d'article.Identifier vos données, les déplacer, prouver qui y a touché. Cela survit à toute réécriture.
Modéliser les menaces sur les droits, pas seulement sur le système.Un chemin d'accès imposé est une surface d'attaque dès le jour où il existe.
Vos questions
Y compris celles auxquelles personne ne sait encore répondre.
Du droit à l'ingénierie, un court glossaire
Le texte dit
Un ingénieur entend
Où
Détenteur de données
La partie qui contrôle les données et doit traiter la demande
Data Act Art. 2(13)
Accessible dès la conception
Une exigence dès la définition du produit, pas une fonction tardive
Data Act Art. 3(1)
Équivalence fonctionnelle
Même résultat sur la plateforme cible, après migration
Data Act Art. 30(1)
Séparation structurelle
Une frontière d'isolation démontrable à un auditeur
DGA Art. 12
Mesures adéquates
Des contrôles, plus la preuve qu'ils ont fonctionné
Data Act Art. 32(1)
Quatre questions qui méritent débat
01 Si le changement gratuit profite surtout aux fournisseurs assez grands pour absorber les coûts de migration, l'UE a-t-elle accru la concurrence ou la concentration ?
02 Une garantie contre l'accès des autorités étrangères peut-elle résister au fait que la contrainte vise des personnes, pas des machines ?
03 Ouvrir les données industrielles aux utilisateurs crée-t-il plus de risque de sécurité que de valeur économique ? Comment mesurer l'un et l'autre ?
04 Si un régime est réécrit avant d'être pleinement mis en œuvre, est-ce de l'agilité réglementaire ou un échec réglementaire ?
Au Luxembourg : qui supervise quoi
Texte
Luxembourg
Autorité
RGPD
Loi du 1er août 2018
CNPD
DGA
Loi du 19 décembre 2025
CNPD : intermédiation et altruisme
Data Act
Projet de loi 8809, en commission
ILR ; CNPD pour les données personnelles
NIS2
Loi du 5 mai 2026
ILR ; CSSF (banques)
AI Act
Projet de loi 8476, en commission
CNPD par défaut
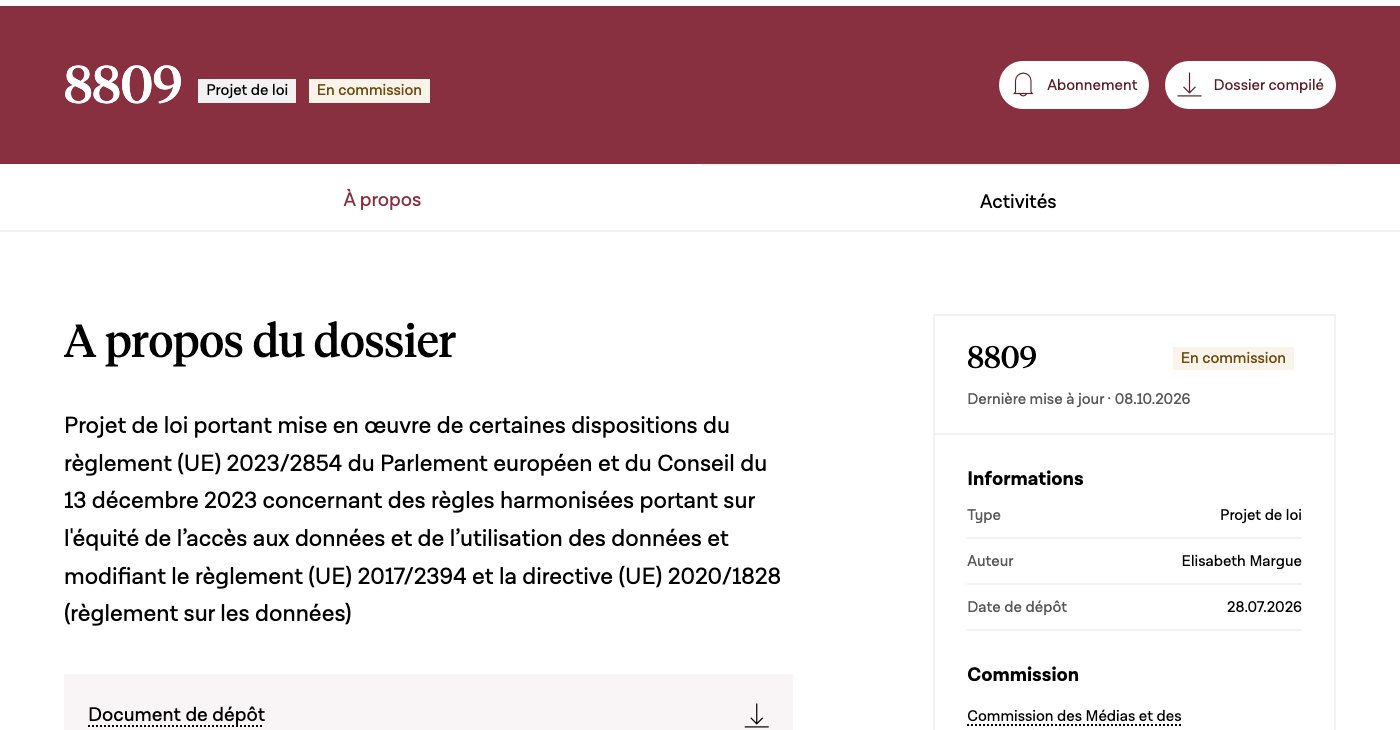
Screenshot of chd.lu, dossier 8809, 17 October 2026 · Chambre des Députés du Grand-Duché de Luxembourg
Le projet de loi 8809 à la Chambre des Députés : déposé le 28 juillet 2026, toujours en commission.
Projets de clauses types et de clauses cloud, 19.11.2025 · Cloud and AI Development Act, COM(2026) 502
Luxembourg
Loi du 19.12.2025 (DGA) · projet de loi 8809 (Data Act) · loi du 5.5.2026 (NIS2) · chd.lu, legilux.public.lu
Photo: Pigranelle, CC0, Wikimedia Commons
Le Journal officiel, relié : le seul texte authentique, désormais en ligne.
À titre personnel. Rien ici ne reflète la position d'un employeur, et rien ne constitue un avis juridique. Slides, notes et résumé : sitraka.lu/fr/teaching/eu-data-strategy/
Merci.
Merci à Roger Tafotie pour l'invitation, et à cette classe pour une heure d'attention.
Sitraka FORLER · enseignant, IAE Metz et Centrale Méditerranée · chroniqueur, AGEFI Luxembourg
 Photo: Benoît Prieur, CC0, Wikimedia Commons
 Photo: City of Detroit, CC0, Wikimedia Commons
 Photo: Chris Woodrich (Crisco 1492), CC BY-SA 4.0, Wikimedia Commons
 Photo: Cayambe, CC BY-SA 3.0, Wikimedia Commons
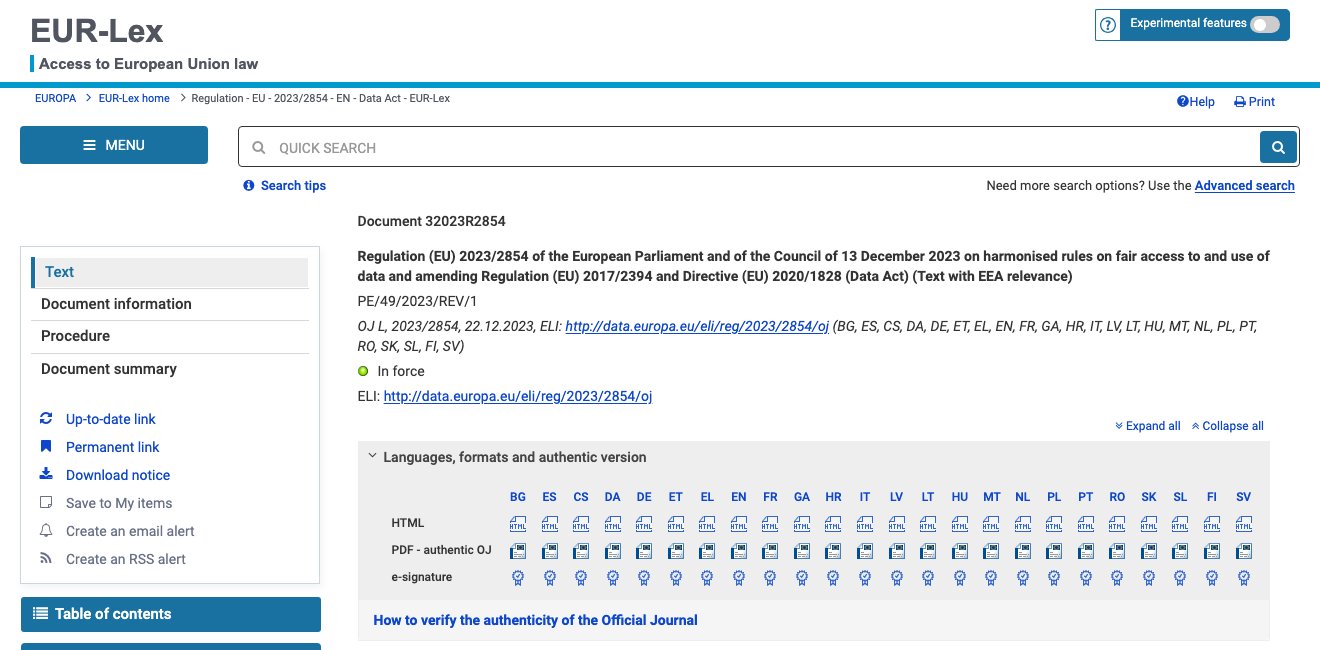 Screenshot of eur-lex.europa.eu, 17 October 2026 · © European Union, reuse authorised (Decision 2011/833/EU)
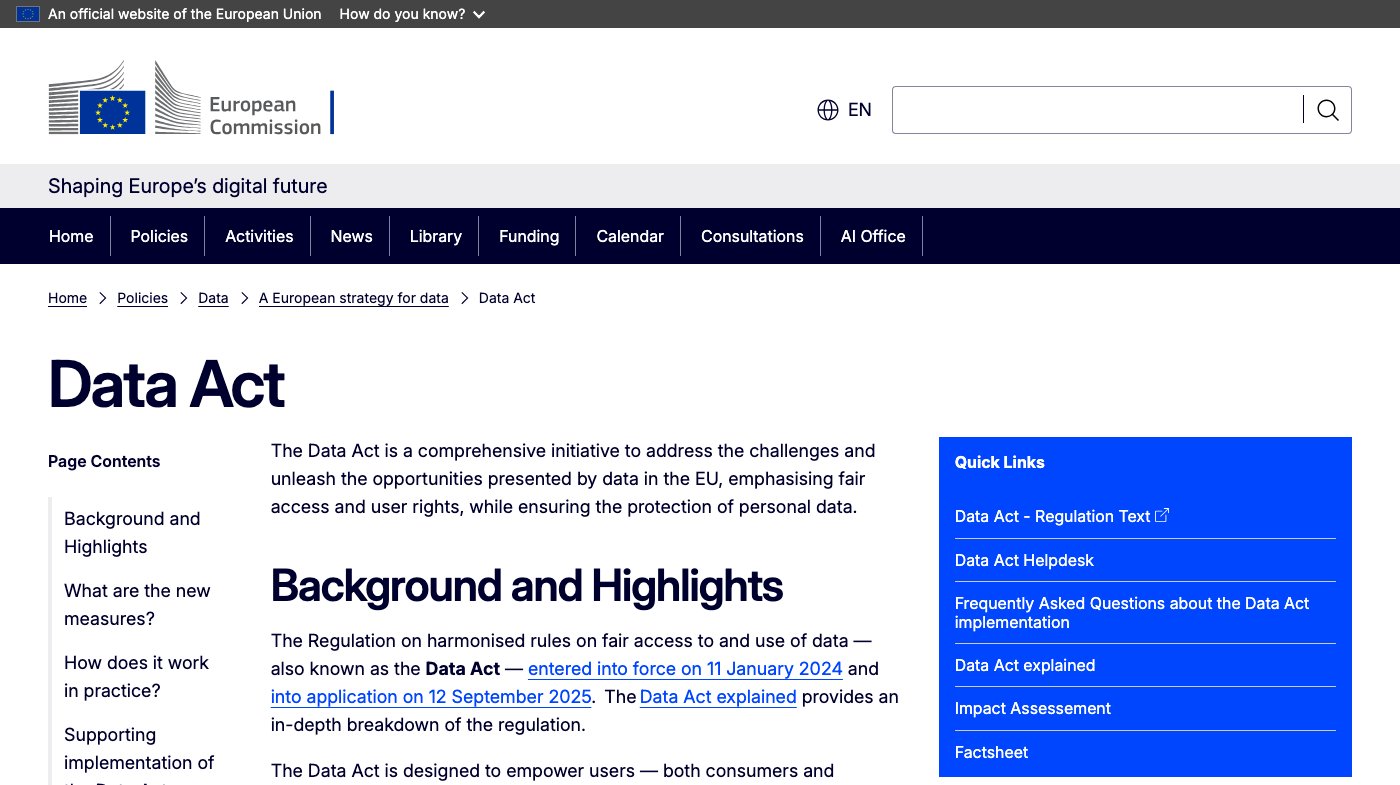 Screenshot of digital-strategy.ec.europa.eu, 17 October 2026 · © European Union, reuse authorised (Decision 2011/833/EU)
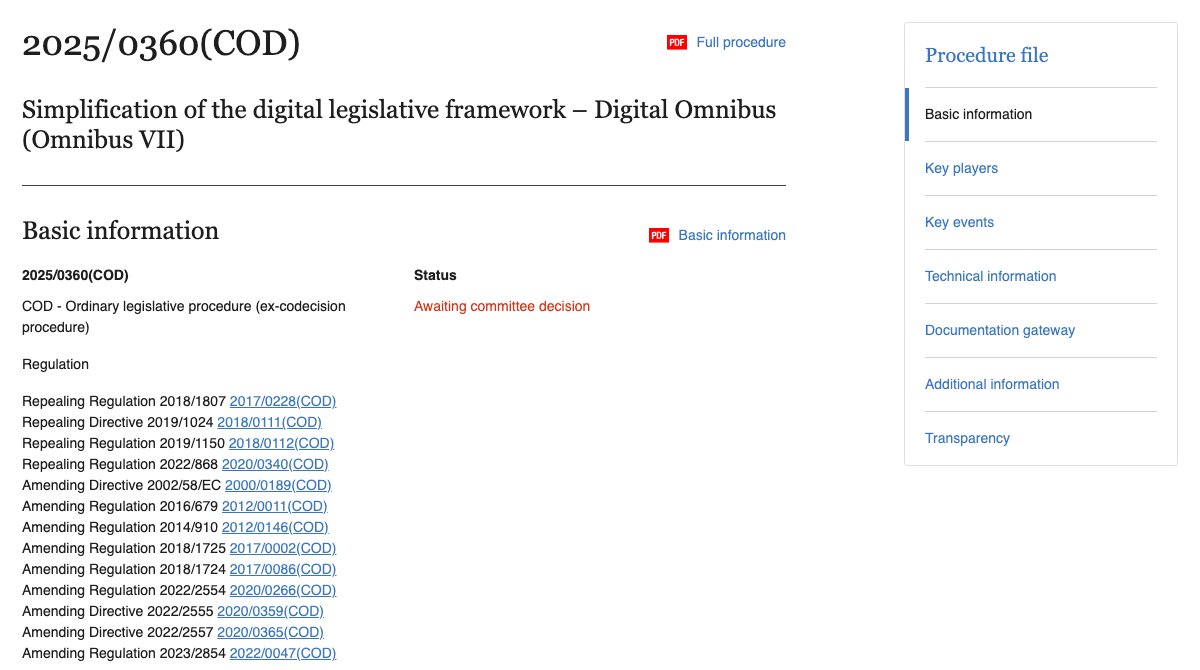 Screenshot of the Legislative Observatory, European Parliament, 17 October 2026 · © European Union
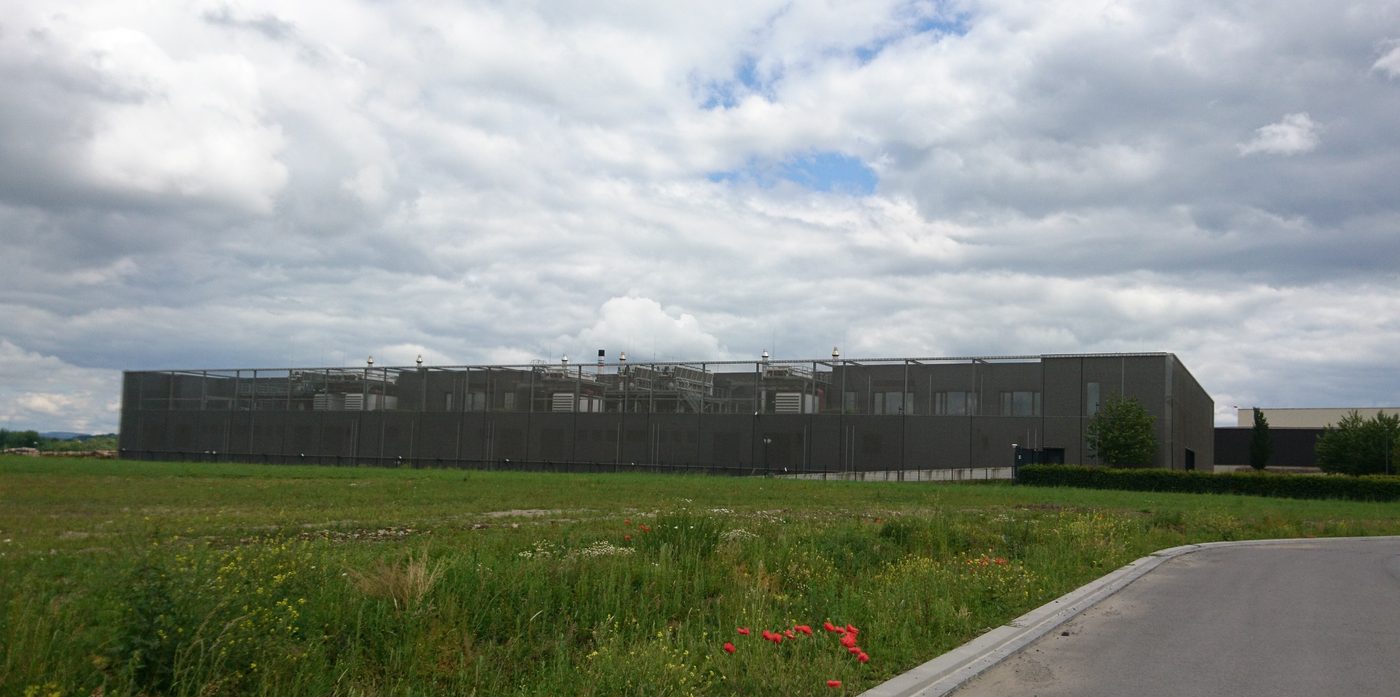 Photo: Andrepaul, CC BY-SA 4.0, Wikimedia Commons
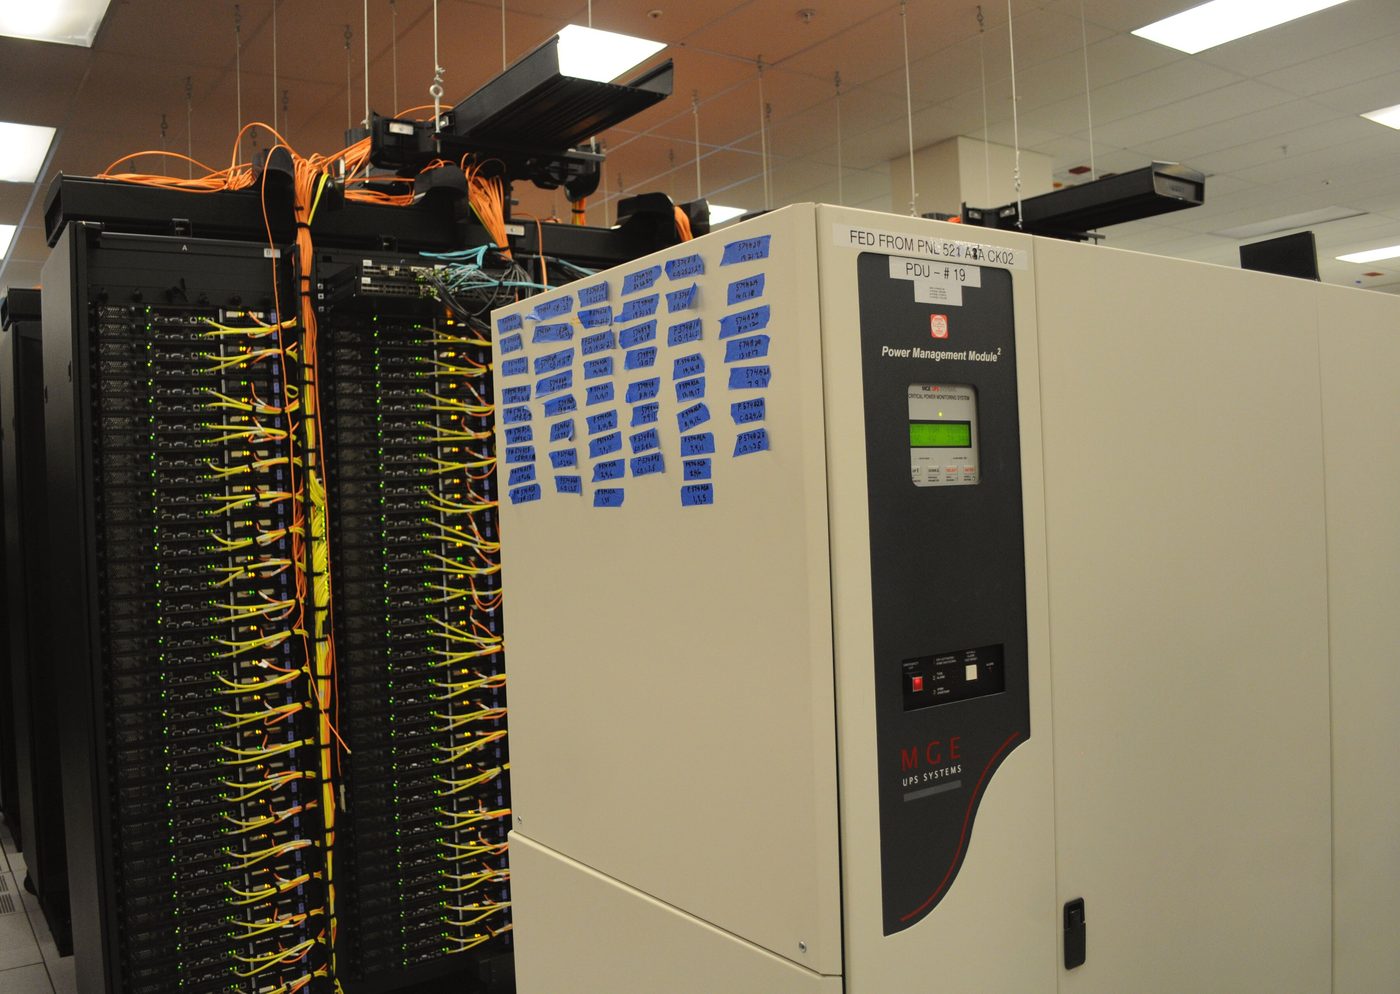 Photo: Derrick Coetzee, CC0, Wikimedia Commons
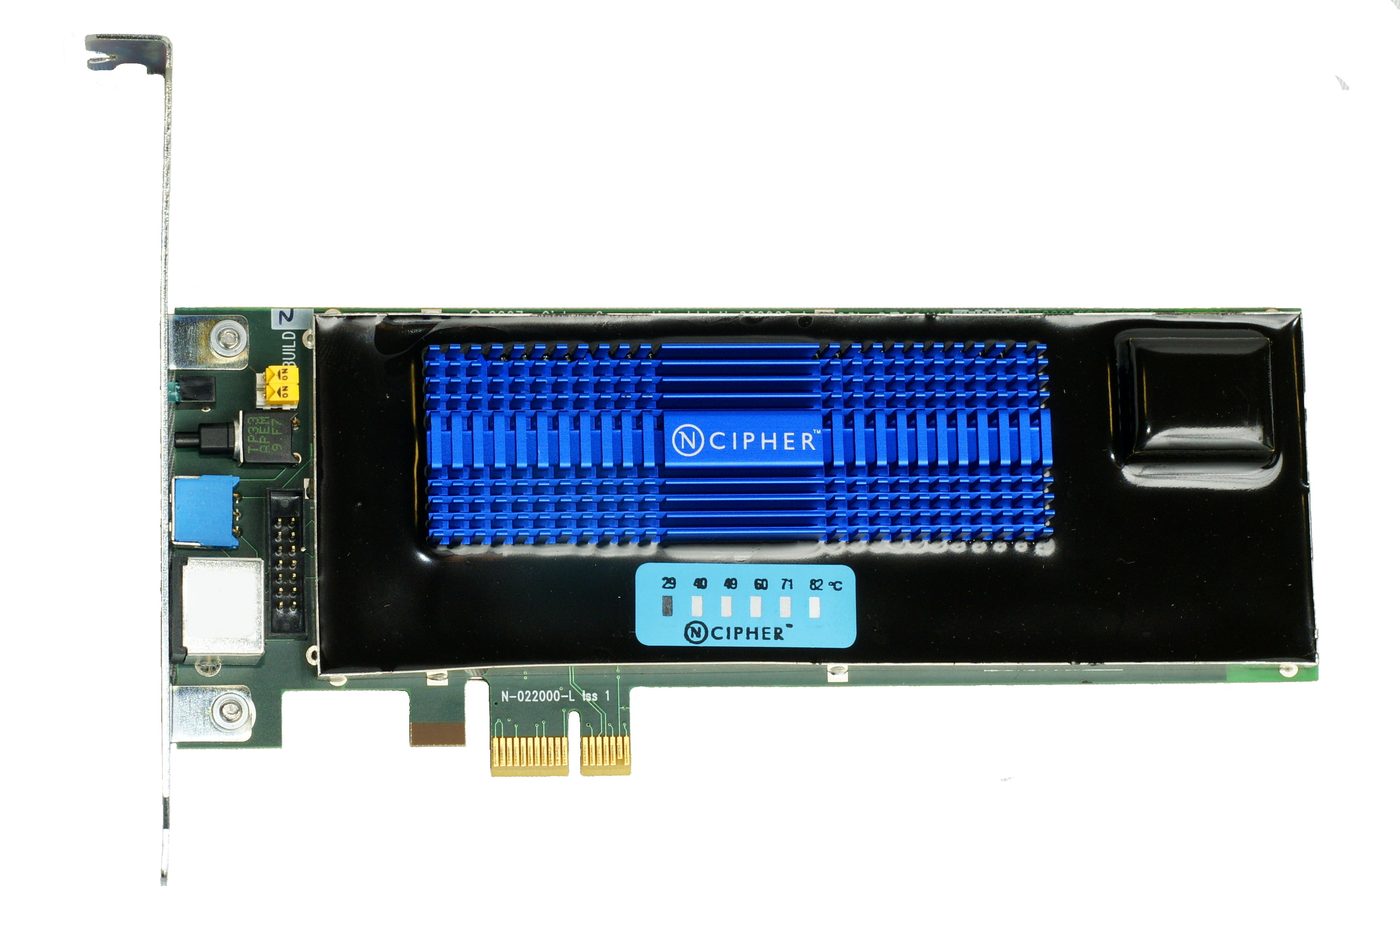 Photo: Alexander Klink, CC BY 3.0, Wikimedia Commons
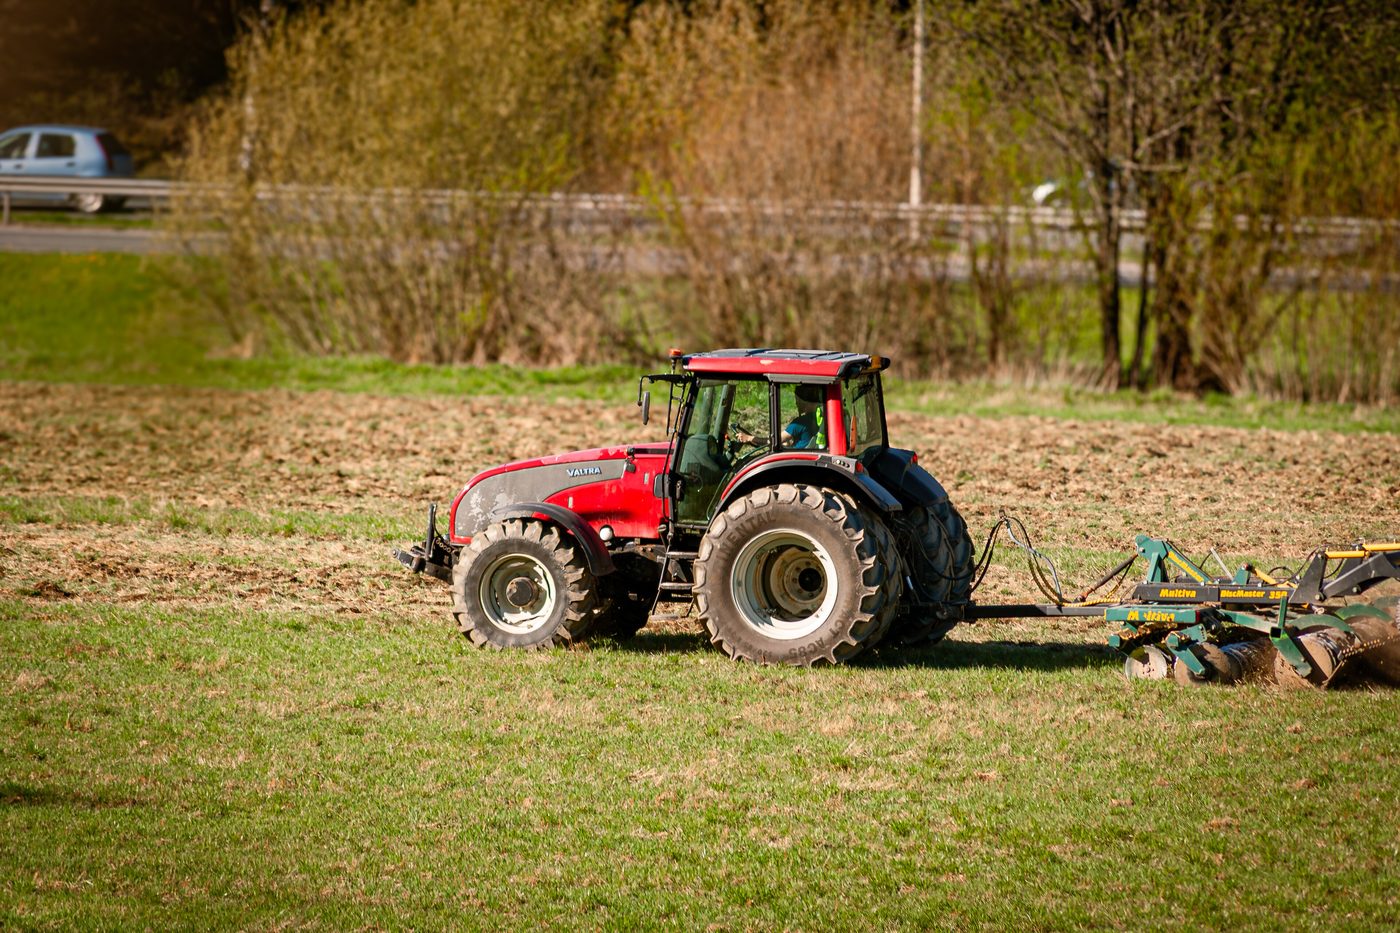 Photo: Sanzzu, CC BY-SA 4.0, Wikimedia Commons
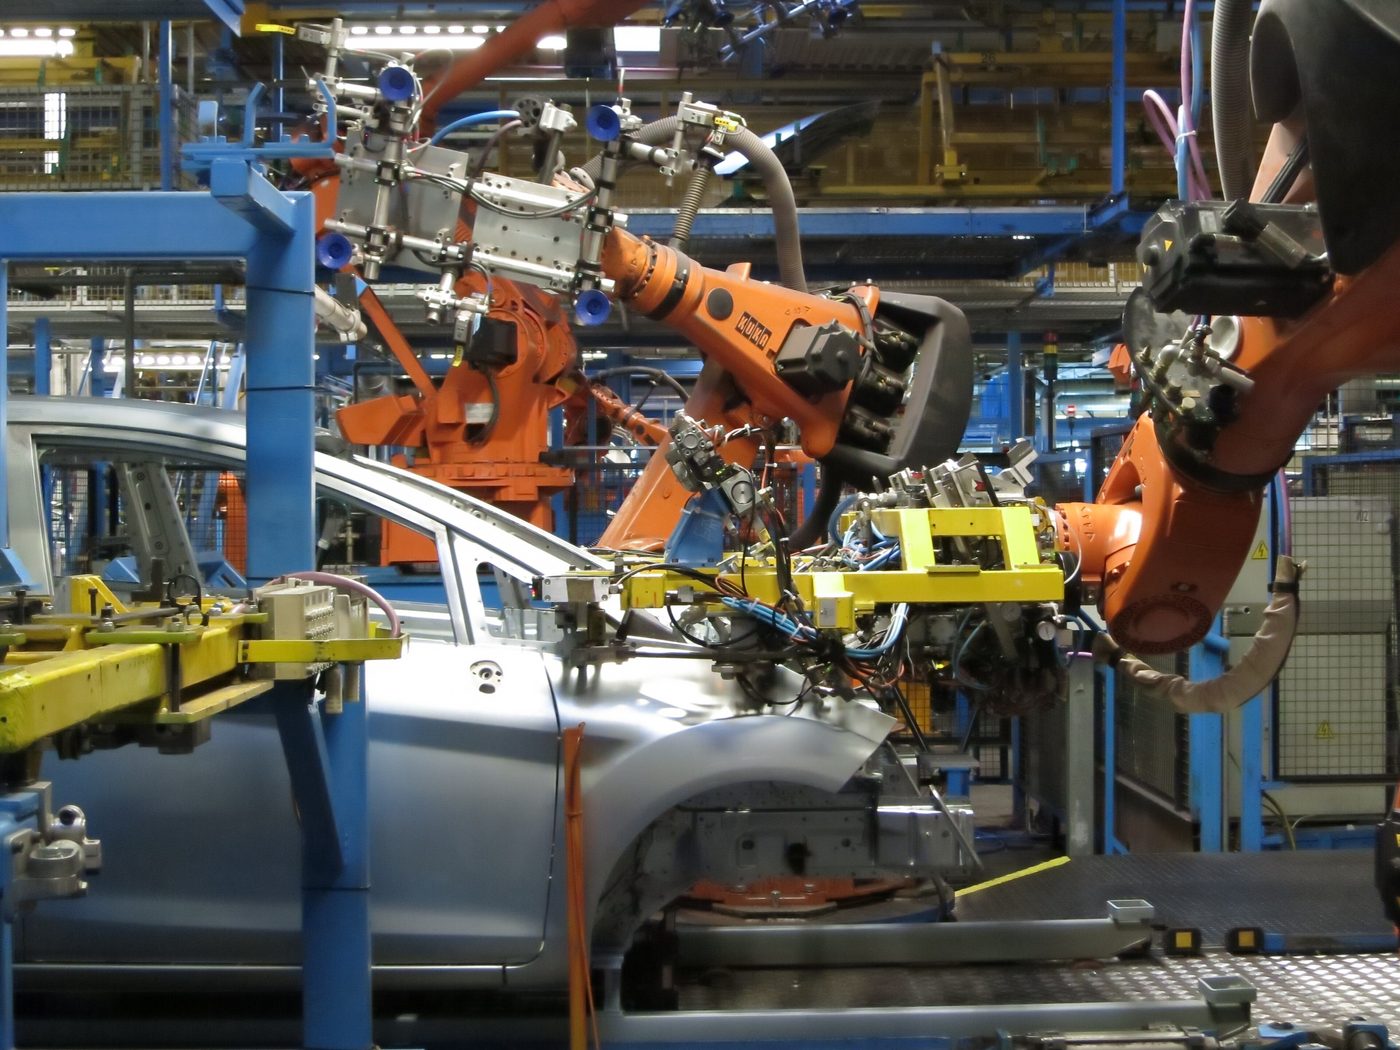 Photo: GillyBerlin, CC BY 2.0, Wikimedia Commons
 Screenshot of chd.lu, dossier 8809, 17 October 2026 · Chambre des Députés du Grand-Duché de Luxembourg
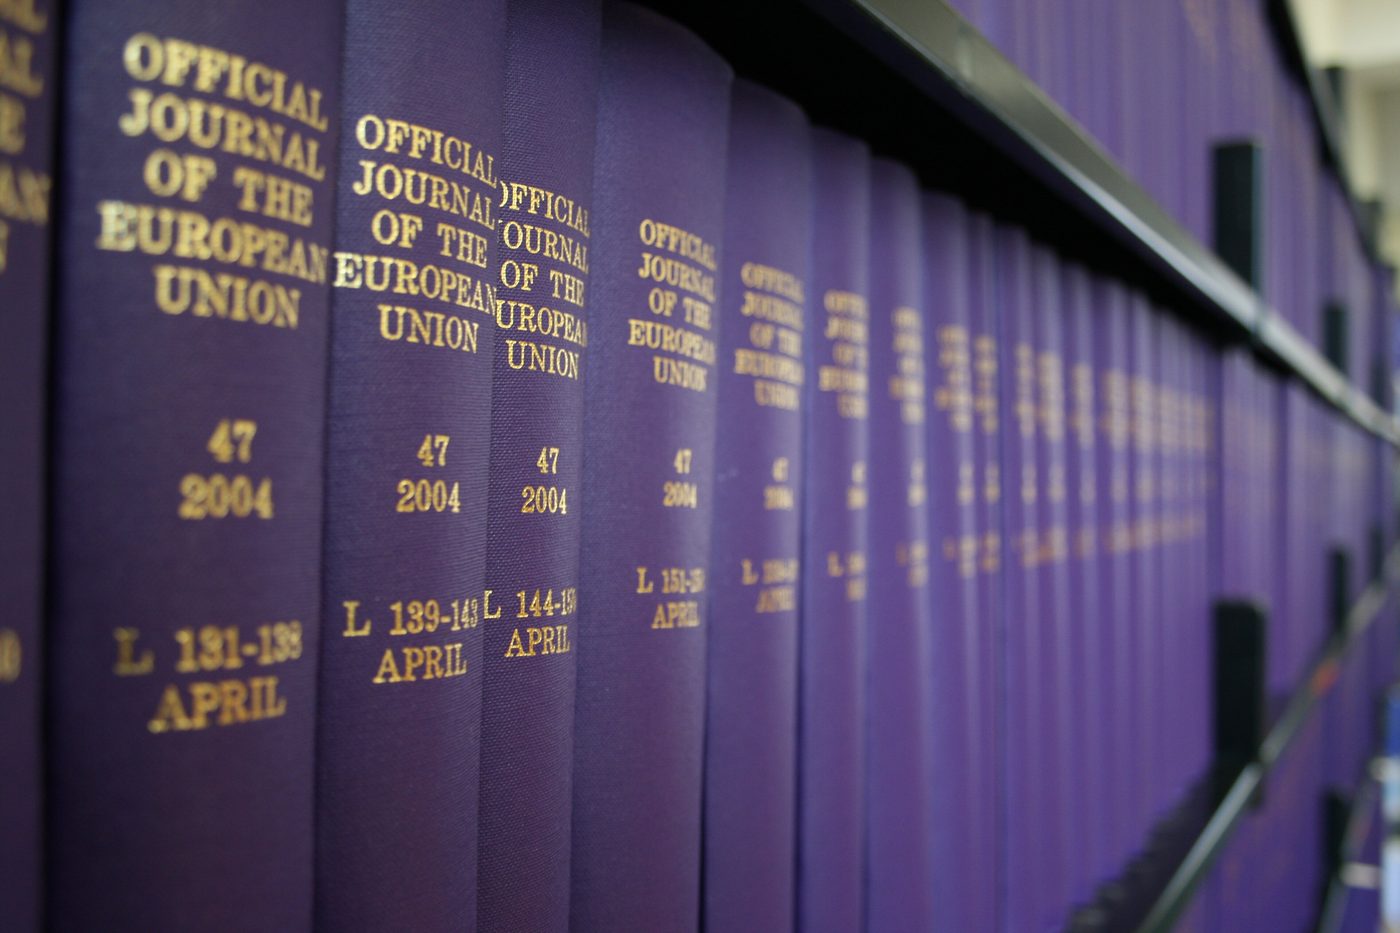 Photo: Pigranelle, CC0, Wikimedia Commons